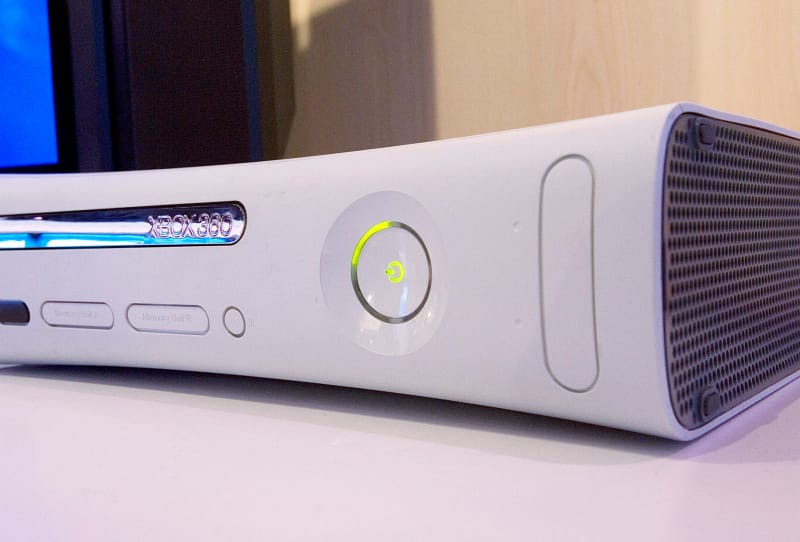
A kilenc éve készülő Xbox 360 feszültséghiccs projekt végre sikerült: egy hobbi modder egy olcsó Raspberry Pi Pico mikrokontroller segítségével feltörte a konzol CPU biztonságát, és kiürítette a belső NAND tárolót. A projekt feleleveníti a konzolok feltörésének történetének egy jól ismert fejezetét, bizonyítva, hogy egy apró programozható chip ma már képes elvégezni azt a munkát, amelyhez korábban egyedileg épített hardver kellett.
Kulcs elvitelek
- ✓Egy modder befejezett egy kilencéves Xbox 360 feszültséghiba projektet, hogy megkerülje a konzol CPU biztonságát
- ✓A hack egy olcsó Raspberry Pi Pico mikrokontrollert használt egy dedikált glitch chip helyett
- ✓A folyamat kiírja a konzol NAND tárolóját, és felvillantja az időzítő fájlokat, hogy legyőzze a CPU titkosítását
- ✓A megközelítés az Xbox 360 aktív éveinek hosszú ideje tartó Reset Glitch Hack (RGH) jelenetét visszhangozza.
- ✓Rávilágít arra, hogy az olcsó, programozható mikrokontrollerek hogyan helyettesíthetik a speciális hackerhardvert
A mod szó szerint és átvitt értelemben is feltöri az Xbox 360-at. Ez magában foglalja a konzol házának fizikai felnyitását, a mikrokontroller alaplapra történő bekötését, és ennek segítségével egy pontosan időzített feszültséghiba kiváltását az indítás során. Ez a hiba rövid időre megzavarja a CPU-t a megfelelő pillanatban ahhoz, hogy túllépjen a kriptográfiai ellenőrzéseken, ez a technika az Xbox 360 jelenetében régóta reset glitch hacknek vagy RGH-nak nevezik.
A hardverrajongók által a felépítést dokumentáló beszámolók szerint a folyamat a konzol NAND tárhelyét is kiírja, és egyéni időzítési fájlokat is felvillant, amelyekre szükség van a CPU rendszerindítási sorrendjének megfelelő pontos beállításához, amikor a hiba jelentkezik. A megfelelő időzítés, a másodperc töredékei alatt, az a különbség a működő exploit és a falra szerelt konzol között, ami segít megmagyarázni, hogy a projekt miért húzódott kilenc évnyi trükközésen keresztül.
Hogyan működik az Xbox 360 feszültséghiba kihasználása
Az Xbox 360 CPU-ja minden alkalommal ellenőrzi a digitális aláírást, amikor a konzol elindul, és megerősíti, hogy csak a Microsoft által jóváhagyott kód futhat. A reset glitch hack nem töri meg ezt a titkosítást a hagyományos értelemben. Ehelyett megszakítja a chip tápellátását a másodperc töredékére a rendszerindítási folyamat egy pontosan kiválasztott pontján, aminek következtében a CPU kihagyja azt a lépést, ahol általában elutasítja az aláíratlan kódot.
Ennek megbízható lehúzásához rendkívül pontos időzítő hardverre van szükség, mivel a glitch ablak hihetetlenül szűk. Az Xbox 360 modding közössége évekig a programozható logikai eszközök köré épített dedikált glitch chipekre támaszkodott a jel generálására. Ezek a táblák jól működtek, de nehézkes volt megépíteni őket, és egy hétköznapi bütykös nem tudott összerakni a fiókban ülő alkatrészekből.
Ha a hiba sikeres, a konzol aláíratlan kódot futtathat, ami megnyitja az ajtót az Xbox 360 firmware-jét és biztonsági kulcsait tároló NAND flash memória kiürítésére. Innen a modder kinyerheti az adatok dekódolásához szükséges CPU-kulcsot, és újraépítheti a konzol szoftverkészletét az exploit köré, így a kiskereskedelmi Xbox 360-ból egy teljesen otthoni sörkészítésre alkalmas gép válik.
Miért változtatja meg az egyenletet egy olcsó Raspberry Pi Pico?
Ami ezt az Xbox 360 feszültséghiba projektet figyelemre méltóvá teszi, az a mögötte álló hardver. Egy egyedi glitch chip helyett a modder egy Raspberry Pi Pico-ra támaszkodott, egy hitelkártya méretű kártyára, amely az RP2040 mikrokontroller köré épült. A Pico programozható bemeneti és kimeneti blokkokat tartalmaz, amelyeket általában PIO-nak neveznek, és amelyek cikluspontossággal képesek jeleket generálni és kiolvasni teljesen szoftveresen.
Ez a képesség pontosan az, amit egy feszültséghiba támadás megkövetel. Ahelyett, hogy a semmiből tervezne egyedi logikai áramköröket, a modder beprogramozhatja a Pico PIO állapotú gépeit, hogy a megfelelő pillanatban tüzeljék a hibát, majd kezeljék a NAND-dömping- és időzítési fájlt, amely ugyanazon a kis kártyán keresztül villog. Ez világosan bizonyítja, hogy a hozzáférhető, általános célú hobbielektronika hogyan vált képessé arra, hogy felváltsa azokat az eszközöket, amelyek egykoron speciális ismereteket igényeltek a programozható logikai tervezésről.
Emellett csökkenti a belépési korlátot a konzolbiztonsági kutatások iránt érdeklődők számára. A mindössze néhány dollárba kerülő, USB-n keresztül közvetlenül a számítógéphez csatlakoztatható mikrokontroller távol áll attól a forrasztási és firmware-munkától, amelyet a korai Xbox 360 hibás chipek igényeltek, még akkor is, ha a mögöttes kihasználási logika ugyanolyan megbocsáthatatlan a hibákkal szemben.
Mit jelent ez az Xbox 360 tulajdonosok és megőrzési szakemberek számára?
A Microsoft leállította az Xbox 360 gyártását, és a konzol hivatalos támogatása már régen megszűnt. A játékmegőrzők és a retró hardverrajongók számára az ehhez hasonló kizsákmányolások továbbra is azon kevés módok egyike, amelyekkel az elöregedő konzolokat hasznosnak tarthatják, legyen szó homebrew szoftverek futtatásáról, játékkönyvtárak archiválási célból történő kiürítéséről, vagy egyszerűen a régi hardver működésének fenntartásáról, miután a hivatalos szerverek és frissítések eltűnnek.
Az Xbox 360 körüli RGH szcéna mindig is egy szürke területen ült, mivel ugyanaz a kizsákmányolás, amely lehetővé teszi a megőrzést és a homebrew-t, kalózszoftverek futtatására is használható. Ez a feszültség csak azért nem szűnt meg, mert az érintett hardver olcsóbb és könnyebben beszerezhető. Ami megváltozott, az az akadálymentesítés: egy projekt, amelyhez egykor egyedi gyártású glitch chipre volt szükség, most egy széles körben elérhető mikrovezérlő kártyával és sok türelemmel megismételhető.
A szélesebb modifikálóközösség számára az igazi átvétel kevésbé az Xbox 360-ról szól, hanem inkább arról, hogy mit mond a modern hobbieszközökről. Egy kilencéves mellékprojekt, amely egy olcsó, rugalmas mikrokontrollernek köszönhetően fejeződött be, azt sugallja, hogy hasonló trükkök utat találhatnak más konzol-hackelési erőfeszítésekben is, ahol a pontos időzítés és a jelgenerálás jelenti a fő akadályt egy raktáron lévő eszköz és egy teljesen feloldott eszköz között.
Gyakran ismételt kérdések
Mi az az Xbox 360 visszaállítási hiba?
A reset glitch hack vagy RGH egy olyan technika, amely az indítás során egy pontos pillanatban rövid időre megszakítja az Xbox 360 tápellátását, aminek következtében a CPU kihagyja az aláírt, Microsoft által jóváhagyott szoftverek szokásos ellenőrzését. A modding közösség a konzol aktív évei óta használja aláírás nélküli kód és homebrew szoftver futtatására.
Miért tartott kilenc évig ez az Xbox 360 feszültséghiba projekt?
A hibának egy rendkívül szűk időzítési ablakon belül kell kitörnie a rendszerindítás során, és a helytelen időzítés a konzol összeomlását kockáztatja. A mikrokontroller alapú megközelítés finomítása annak érdekében, hogy megbízhatóan elérje ezt az ablakot, ahelyett, hogy egy dedikált glitch chipre hagyatkozna, évekig tartó próbálkozás és hiba volt.
Elég erős egy Raspberry Pi Pico ehhez a fajta feltöréshez?
Igen. A Pico RP2040 chipje programozható bemeneti és kimeneti hardvert tartalmaz, amely képes jeleket generálni és kiolvasni precíz, cikluspontos időzítéssel szoftveresen, ami pontosan az, amit egy feszültséghiba támadás megkövetel.
Legális az Xbox 360 módosítása?
A törvények országonként változnak, és a személyesen birtokolt konzol módosítását általában másképp kezelik, mint a kalózszoftverek futtatására szolgáló kizsákmányolást. A hasonló projekteket fontolgató olvasóknak érdemes tájékozódniuk a lakóhelyükön érvényes szabályokról, mielőtt bármilyen hardvermódosítást megkísérelnének.