Az új átviteli funkció kockázatos szöveges fájl letöltése nélkül mozgatja a biztonsági hitelesítő adatokat
Miért számít: Bár nem bolondbiztos, a jelszókezelők a jelszavak generálásának, tárolásának és használatának egyik legbiztonságosabb módja. A köztük való váltás azonban fárasztó lehet, és bizonyos esetekben biztonsági kockázatok előtt nyithatja meg a felhasználókat. Az Android-eszközök új funkciója leegyszerűsíti a folyamatot, miközben eltávolít egy kulcsfontosságú sebezhetőséget.
Az Android-felhasználók immár az operációs rendszer által kezelt új eljárással jelszavakat és jelszavakat vihetnek át a jelszókezelők között. A funkció már támogatja a legtöbb jelentős jelszókezelőt Android 8 vagy újabb rendszeren, és továbbiak is következnek.
Kezdésként töltse le a jelszókezelőt, amelybe át szeretné vinni adatait. Ezután válassza ki az adatok importálását vagy másolását egy másik kezelőből. Az Android automatikusan felismeri a többi telepített jelszókezelőt, és megjeleníti, hogy melyek támogatják az átvitelt. A „Folytatás” megérintése után az átvitel engedélyezése előtt megtekintheti az áthelyezett információkat.
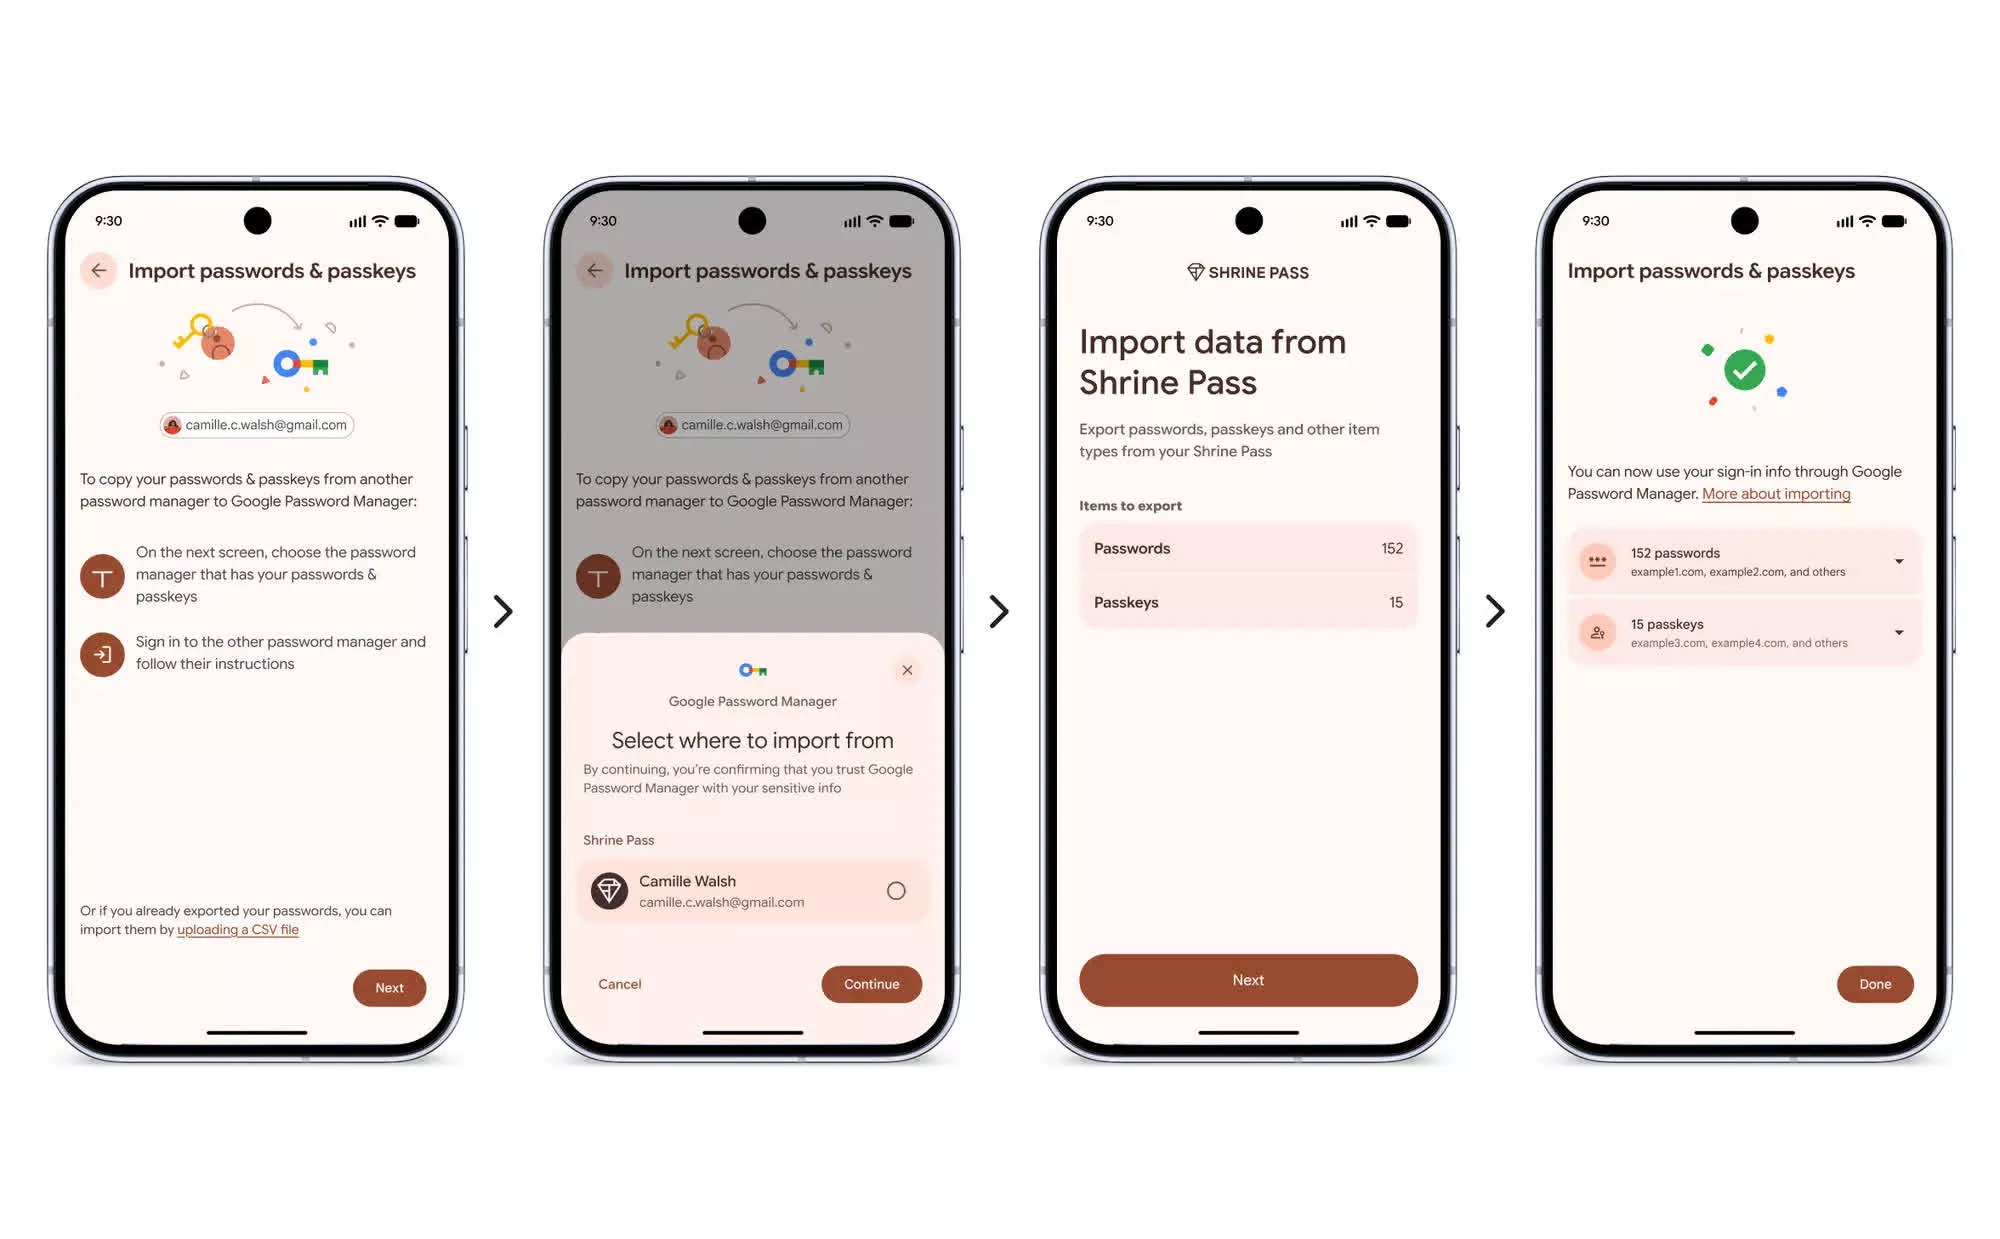
A sebességen kívül a funkció fő új előnye, hogy nem igényel fájlletöltést. A jelszavak menedzserek közötti mozgatása néha egy titkosítatlan szöveges fájl letöltésével jár, amely elfogható. Továbbá a jelszavak átvitele általában egyenkénti átrendelést igényel, amit az új folyamat automatikusan kezel.
Olvassa el még: Alapvető alkalmazások, amelyeket telepíteni kell Windows és macOS rendszeren (beleértve a jelszókezelőket)
A Google megerősítette, hogy az Android jelszóátvitel jelenleg támogatja a Google Jelszókezelőt, az 1Password-ot, a Bitwarden-t és a Dashlane-t. Várhatóan hamarosan további menedzserek is hozzáadnak támogatást.
A biztonsági szakértők általában a jelszókezelőket ajánlják az erős, egyedi jelszavak létrehozásának legjobb módjaként, amivel sok felhasználó még mindig küzd. Tavaly még az „123456” és a „jelszó” a legnépszerűbb jelszavak közé tartozott.
A jelszókezelőknek azonban vannak sebezhetőségei, és olyan incidenseket szenvedtek el, amelyek arra késztethetik a felhasználókat, hogy váltsanak közöttük. Az év elején a kutatók a Bitwarden, a LastPass és a Dashlane sebezhetőségét fedezték fel. A webböngészőhöz kötött jelszókezelők még kockázatosabbak lehetnek, mivel a Microsoft Edge-ről kiderült, hogy titkosítatlanul tárolja a mentett jelszavakat a memóriában. Ezenkívül a Dashlane júniusban brute force támadásokba esett, és a hackerek ellopták a LastPass előfizetői adatait (de nem jelszavakat) még abban a hónapban.
A jelszavakat, amelyek PIN-kódokon és biometrikus adatokon keresztül bizonyos eszközökhöz kötik a hitelesítést anélkül, hogy érzékeny információkat fednének fel a szervereknek, biztonságosabbnak tekinthetők, mint a jelszavak, de nem tökéletesek. A kutatók augusztusban tettek közzé egy módszert, amellyel a Google Chrome memóriájából lophatnak el jelszót, és a böngésző munkameneteivel együtt is ellophatók.