A csaló oldalak elrejtették a kurzort és a címsort, megzavarták a billentyűparancsokat, és riasztó hangokat adtak le, hogy használhatatlanná tegyék a számítógépeket.
TL;DR: Egy rosszindulatú Google Ads-kampány hamis biztonsági figyelmeztetéseket használt, hogy meggyőzze a Windows- és Mac-felhasználókat arról, hogy számítógépeiket zárolták, majd arra késztette őket, hogy hívjanak csalárd technikai támogatási számokat. A hirdetések legitim, nagy forgalmú oldalakon jelentek meg, beleértve a térképeket, az időjárást, az ingatlanokat, a sportokat és a dokumentumtárat tartalmazó oldalakat. Miután egy felhasználó rákattintott, a hirdetés megnyitott egy oldalt, amely átvette a böngészőt, és olyan figyelmeztetéseket jelenített meg, amelyek azt a látszatot keltették, mintha az eszközt fertőzték vagy letiltották volna.
A cél nem a rosszindulatú programok telepítése vagy a számítógép zárolása volt. Kellő zűrzavart kellett kelteni ahhoz, hogy az emberek felhívják a képernyőn látható számot. A hívókat ezután arra kényszerítették, hogy fizessenek hamis támogatásért, adjanak át személyes adatokat, vagy engedjék meg, hogy valaki távolról hozzáférjen eszközéhez.
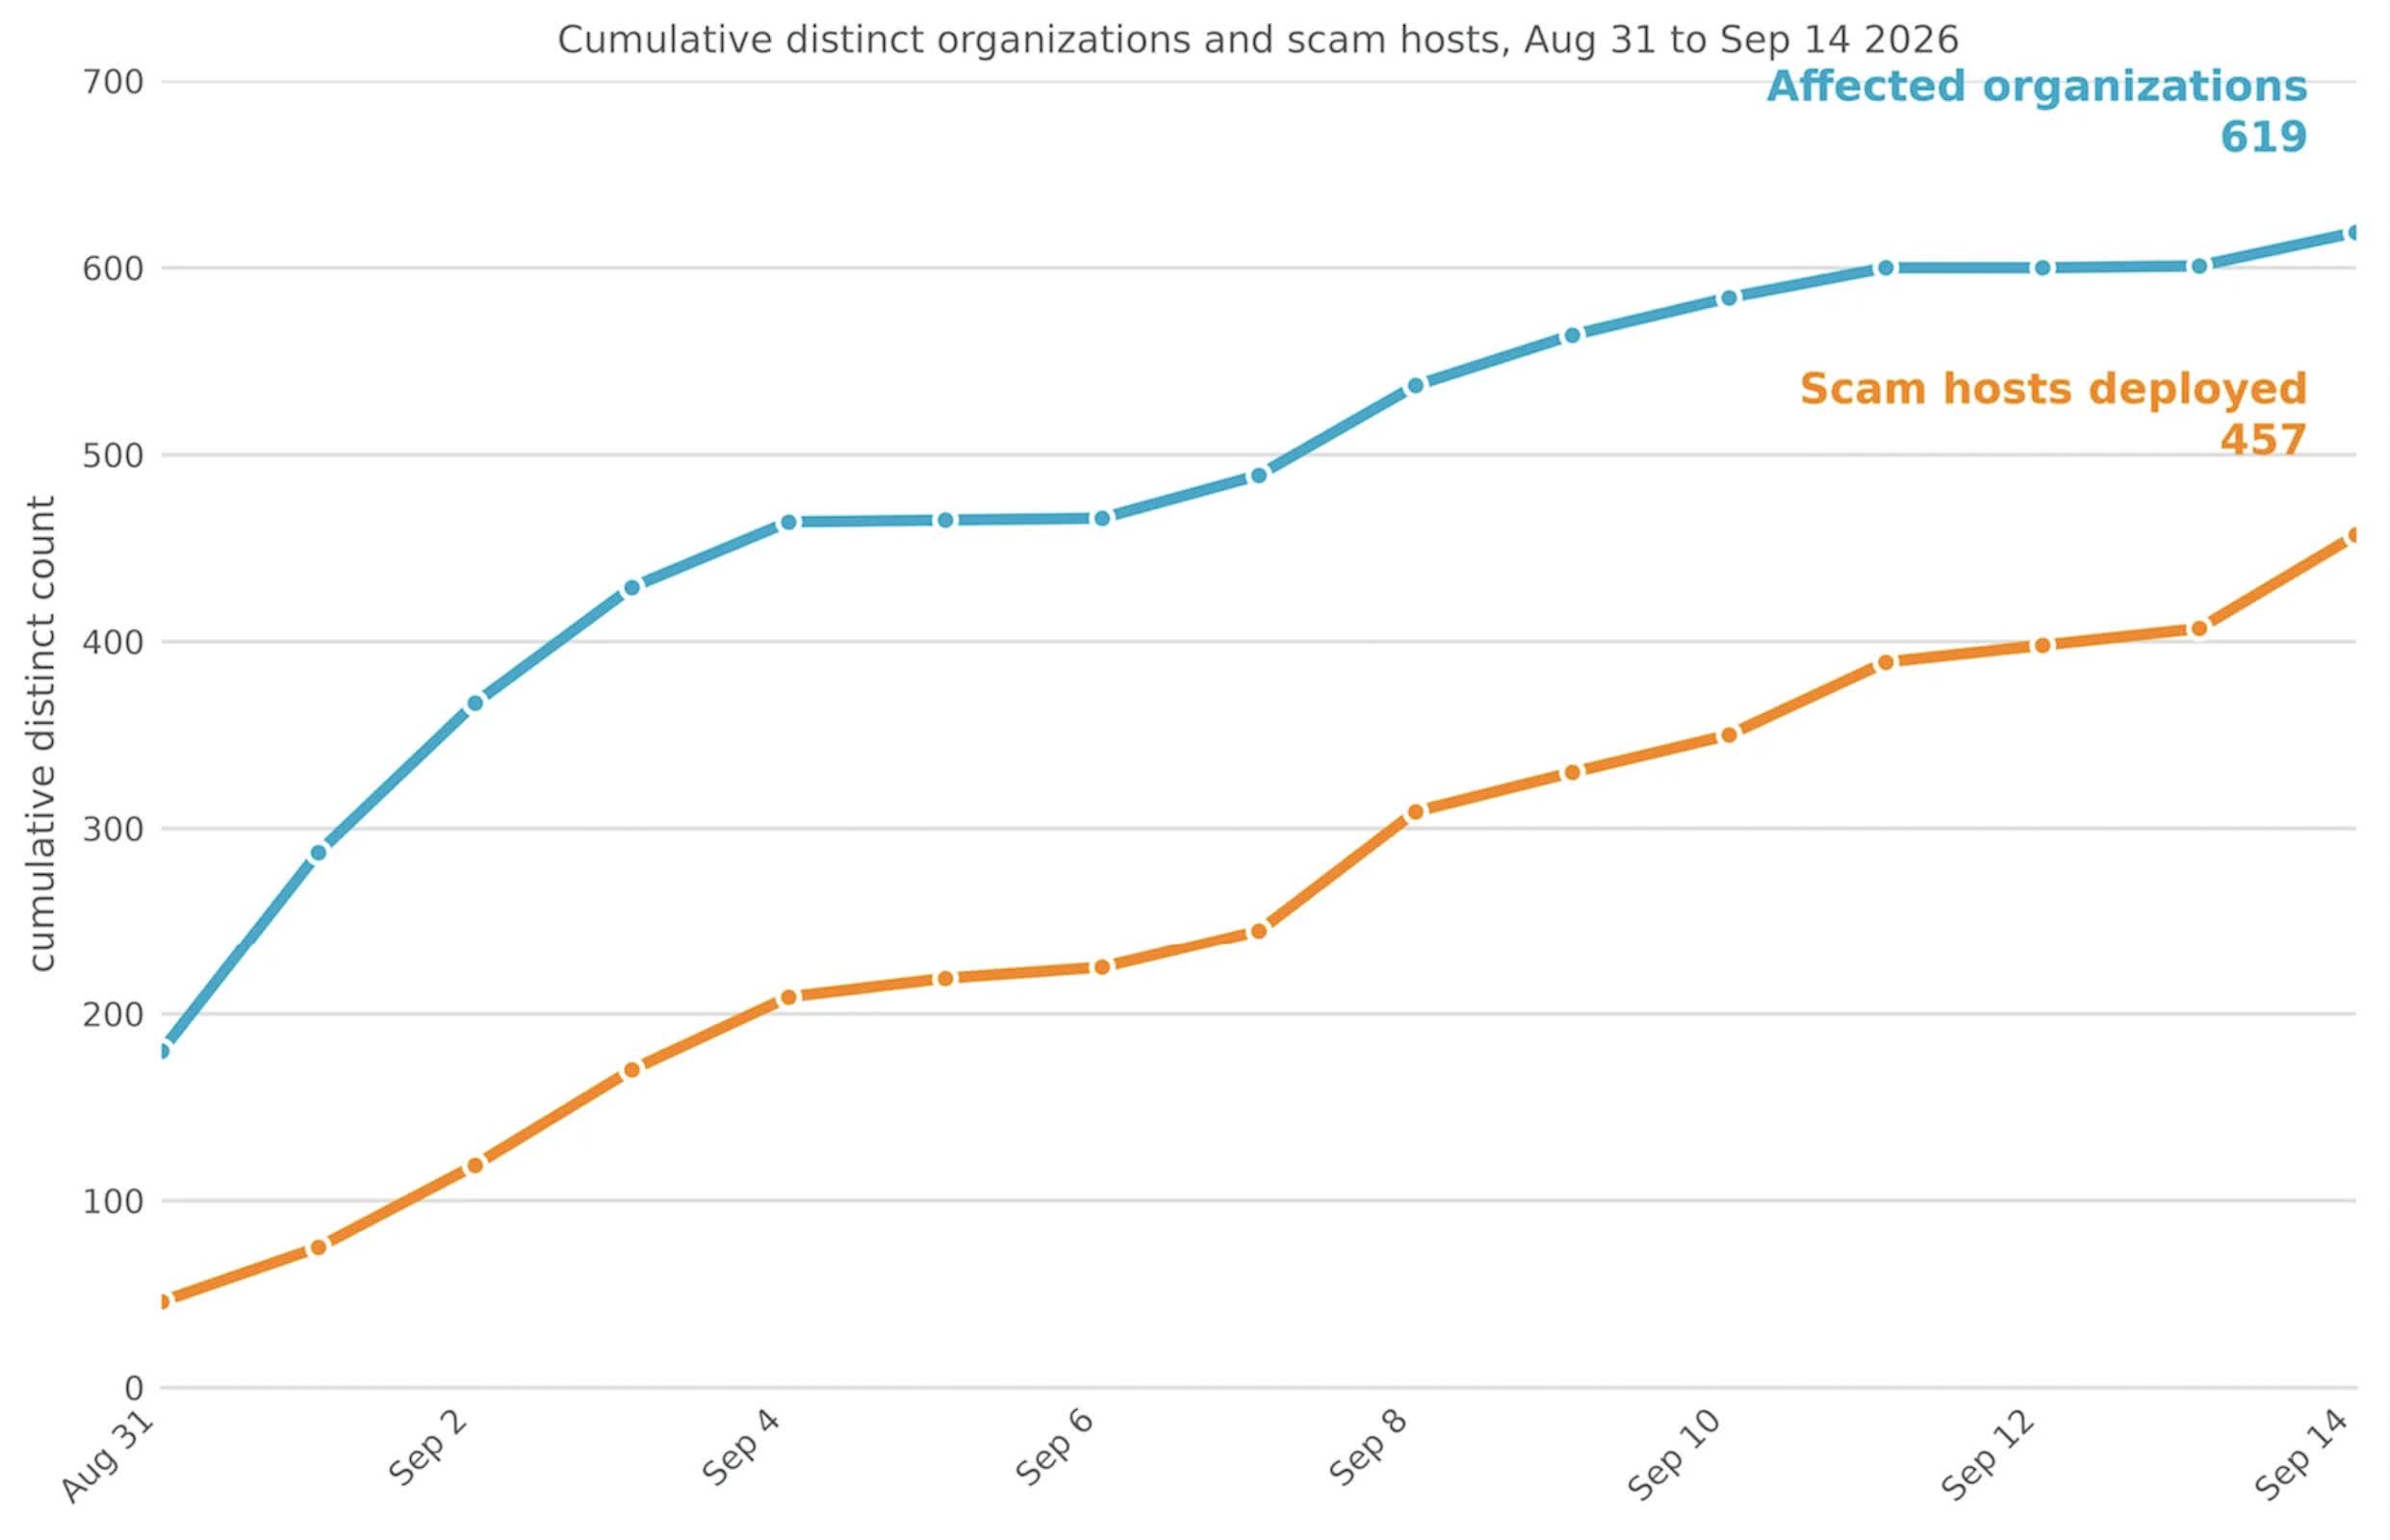
A Netskope, a kampányt nyomon követő biztonsági cég közölte, hogy augusztus 31. és szeptember 14. között 619 ügyfélszervezet felhasználói kattintottak a hirdetésekre. Biztonsági eszközei blokkolták az oldalakat, mielőtt a felhasználókat átverték volna. A cég szerint adatai csak korlátozott képet mutatnak az internetes forgalomról, ami arra utal, hogy a kampány valószínűleg sokkal több emberhez eljutott.
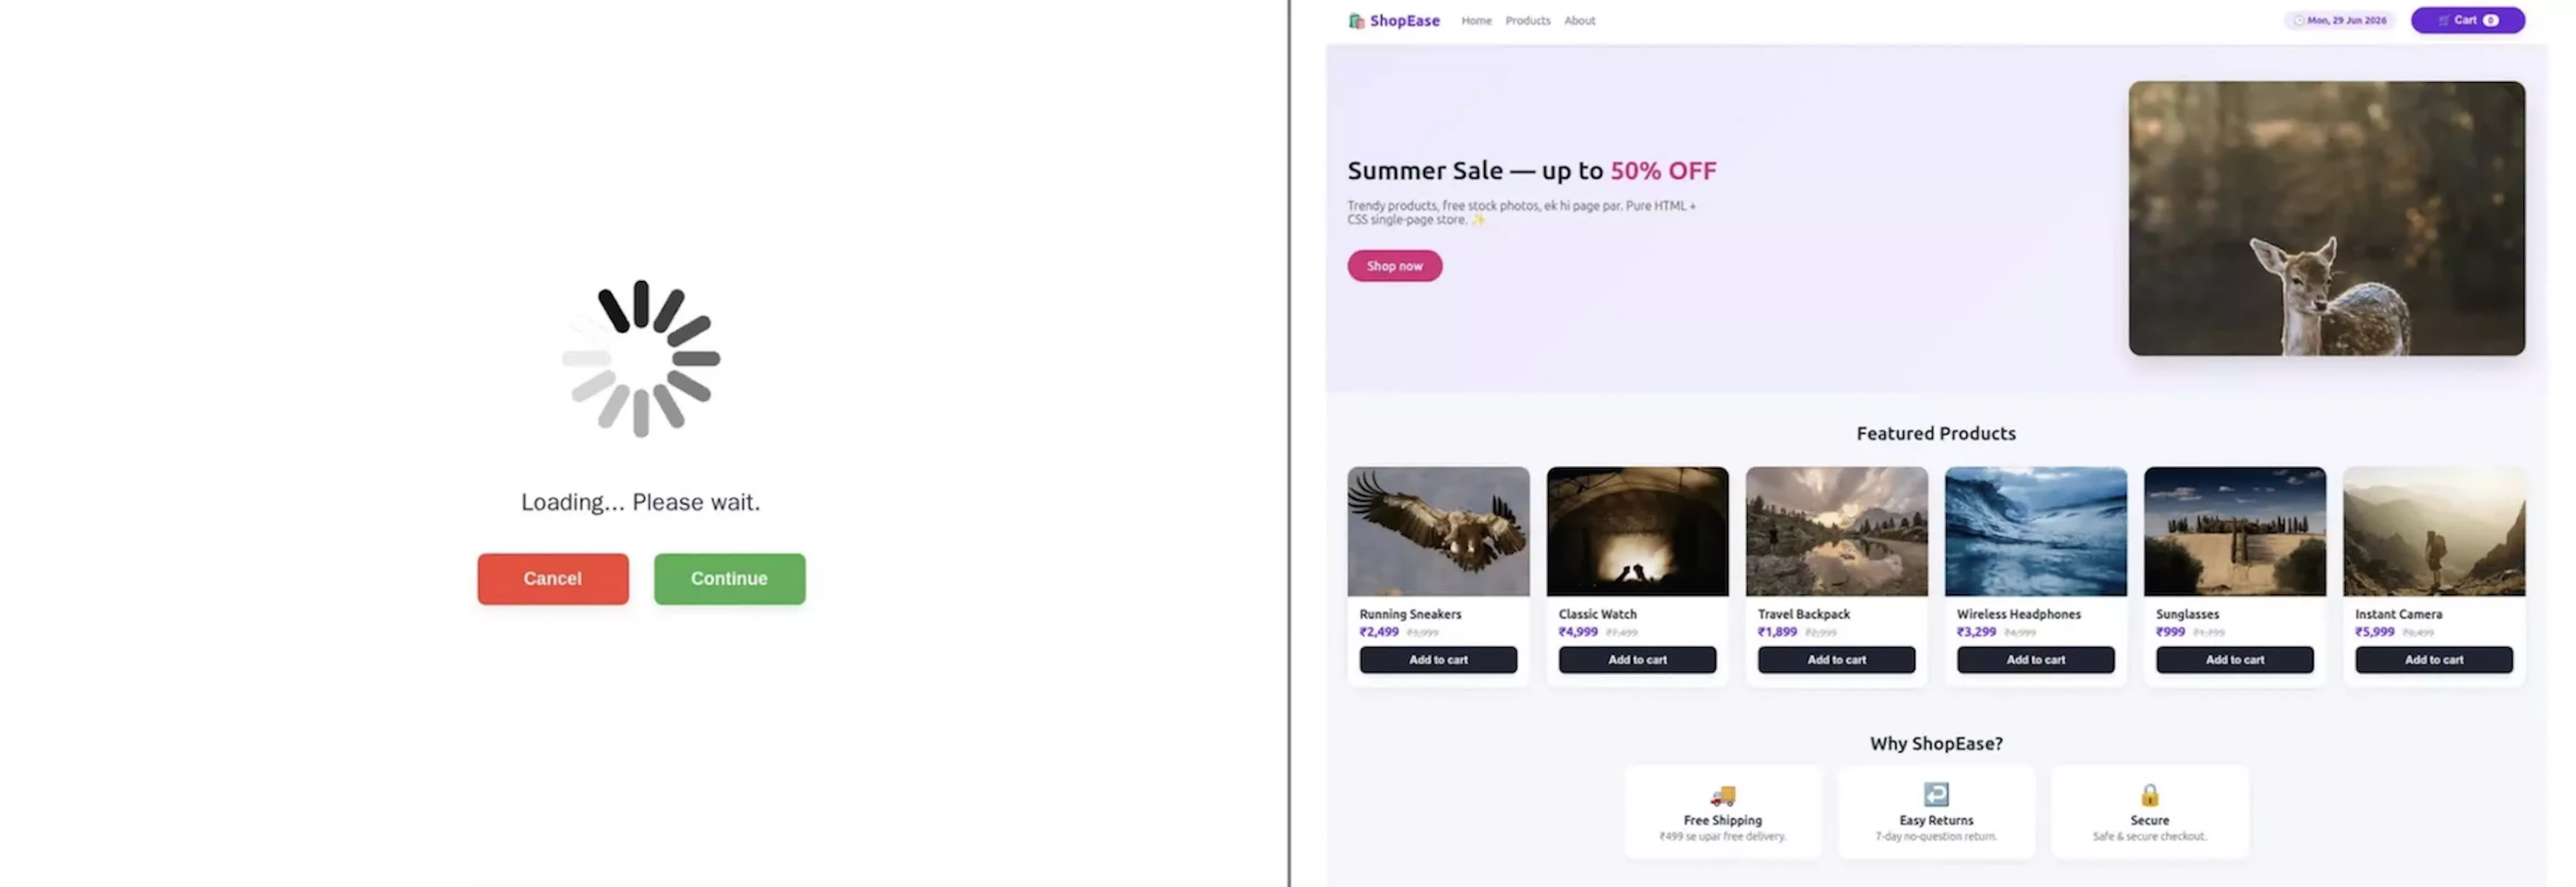
Az érintett szervezetek körülbelül 62%-a az Egyesült Államokban volt. A következő országok Japán és Ausztrália voltak a leginkább érintett országok között. A Netskope több mint 250, a művelethez kapcsolódó Google Ads kampányazonosítót azonosított, és legalább 284 legitim megjelenítői webhelyen találta meg a hirdetéseket.
A sémát az tette hatékonnyá, ahogyan a böngészőben viselkedett. Az oldal teljes képernyős módban nyílt meg, elrejtette a böngésző címsorát és a kurzort, és megzavarta a gyakori billentyűkódokat. A böngésző lelassult és hangokat is adott, így úgy tűnt, mintha az egész rendszer instabillá vált volna.
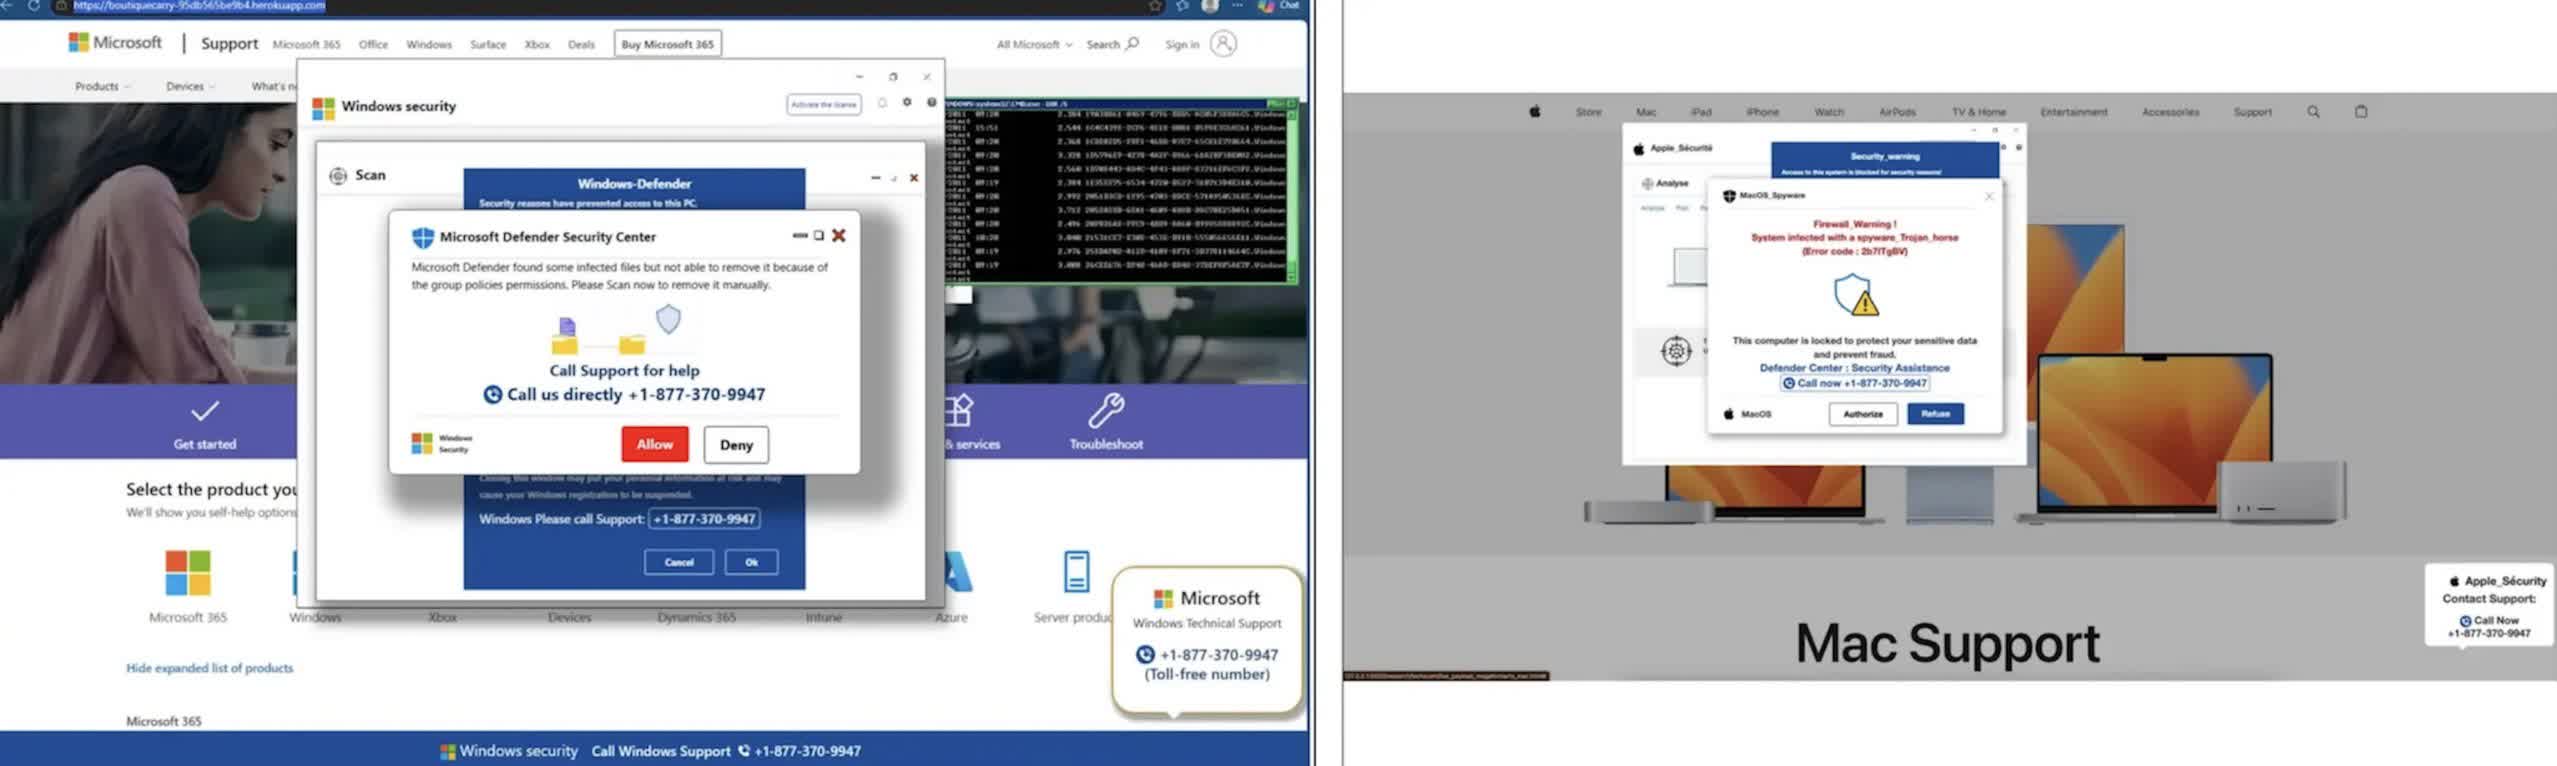
A Netskope szerint a kampány egy rutinszerű hirdetéskattintást böngésző- vagy rendszerhibának tűnővé változtatott. A csaló oldal a teljes képernyőt elfoglalja, elrejti a kurzort, blokkolja a gyakori kilépési parancsokat és lelassítja a böngésző teljesítményét, így az eszköz használhatatlannak tűnik. Bár a számítógép valójában nincs lezárva, a viselkedés célja a felhasználók riasztása, és arra készteti őket, hogy hívják a figyelmeztetésben megjelenő számot.
A hamis figyelmeztetéseket Windowsra és macOS-re adaptálták. A figyelmeztetés megjelenítése előtt az oldal megvárta, amíg az egér mozgását észleli. Kódját titkosították, és csak röviddel a figyelmeztetés megjelenése előtt dekódolták a böngésző memóriájában. Ezek a döntések megnehezíthették a kampányt a végpontbiztonsági eszközök és a hirdetés-ellenőrző rendszerek számára.
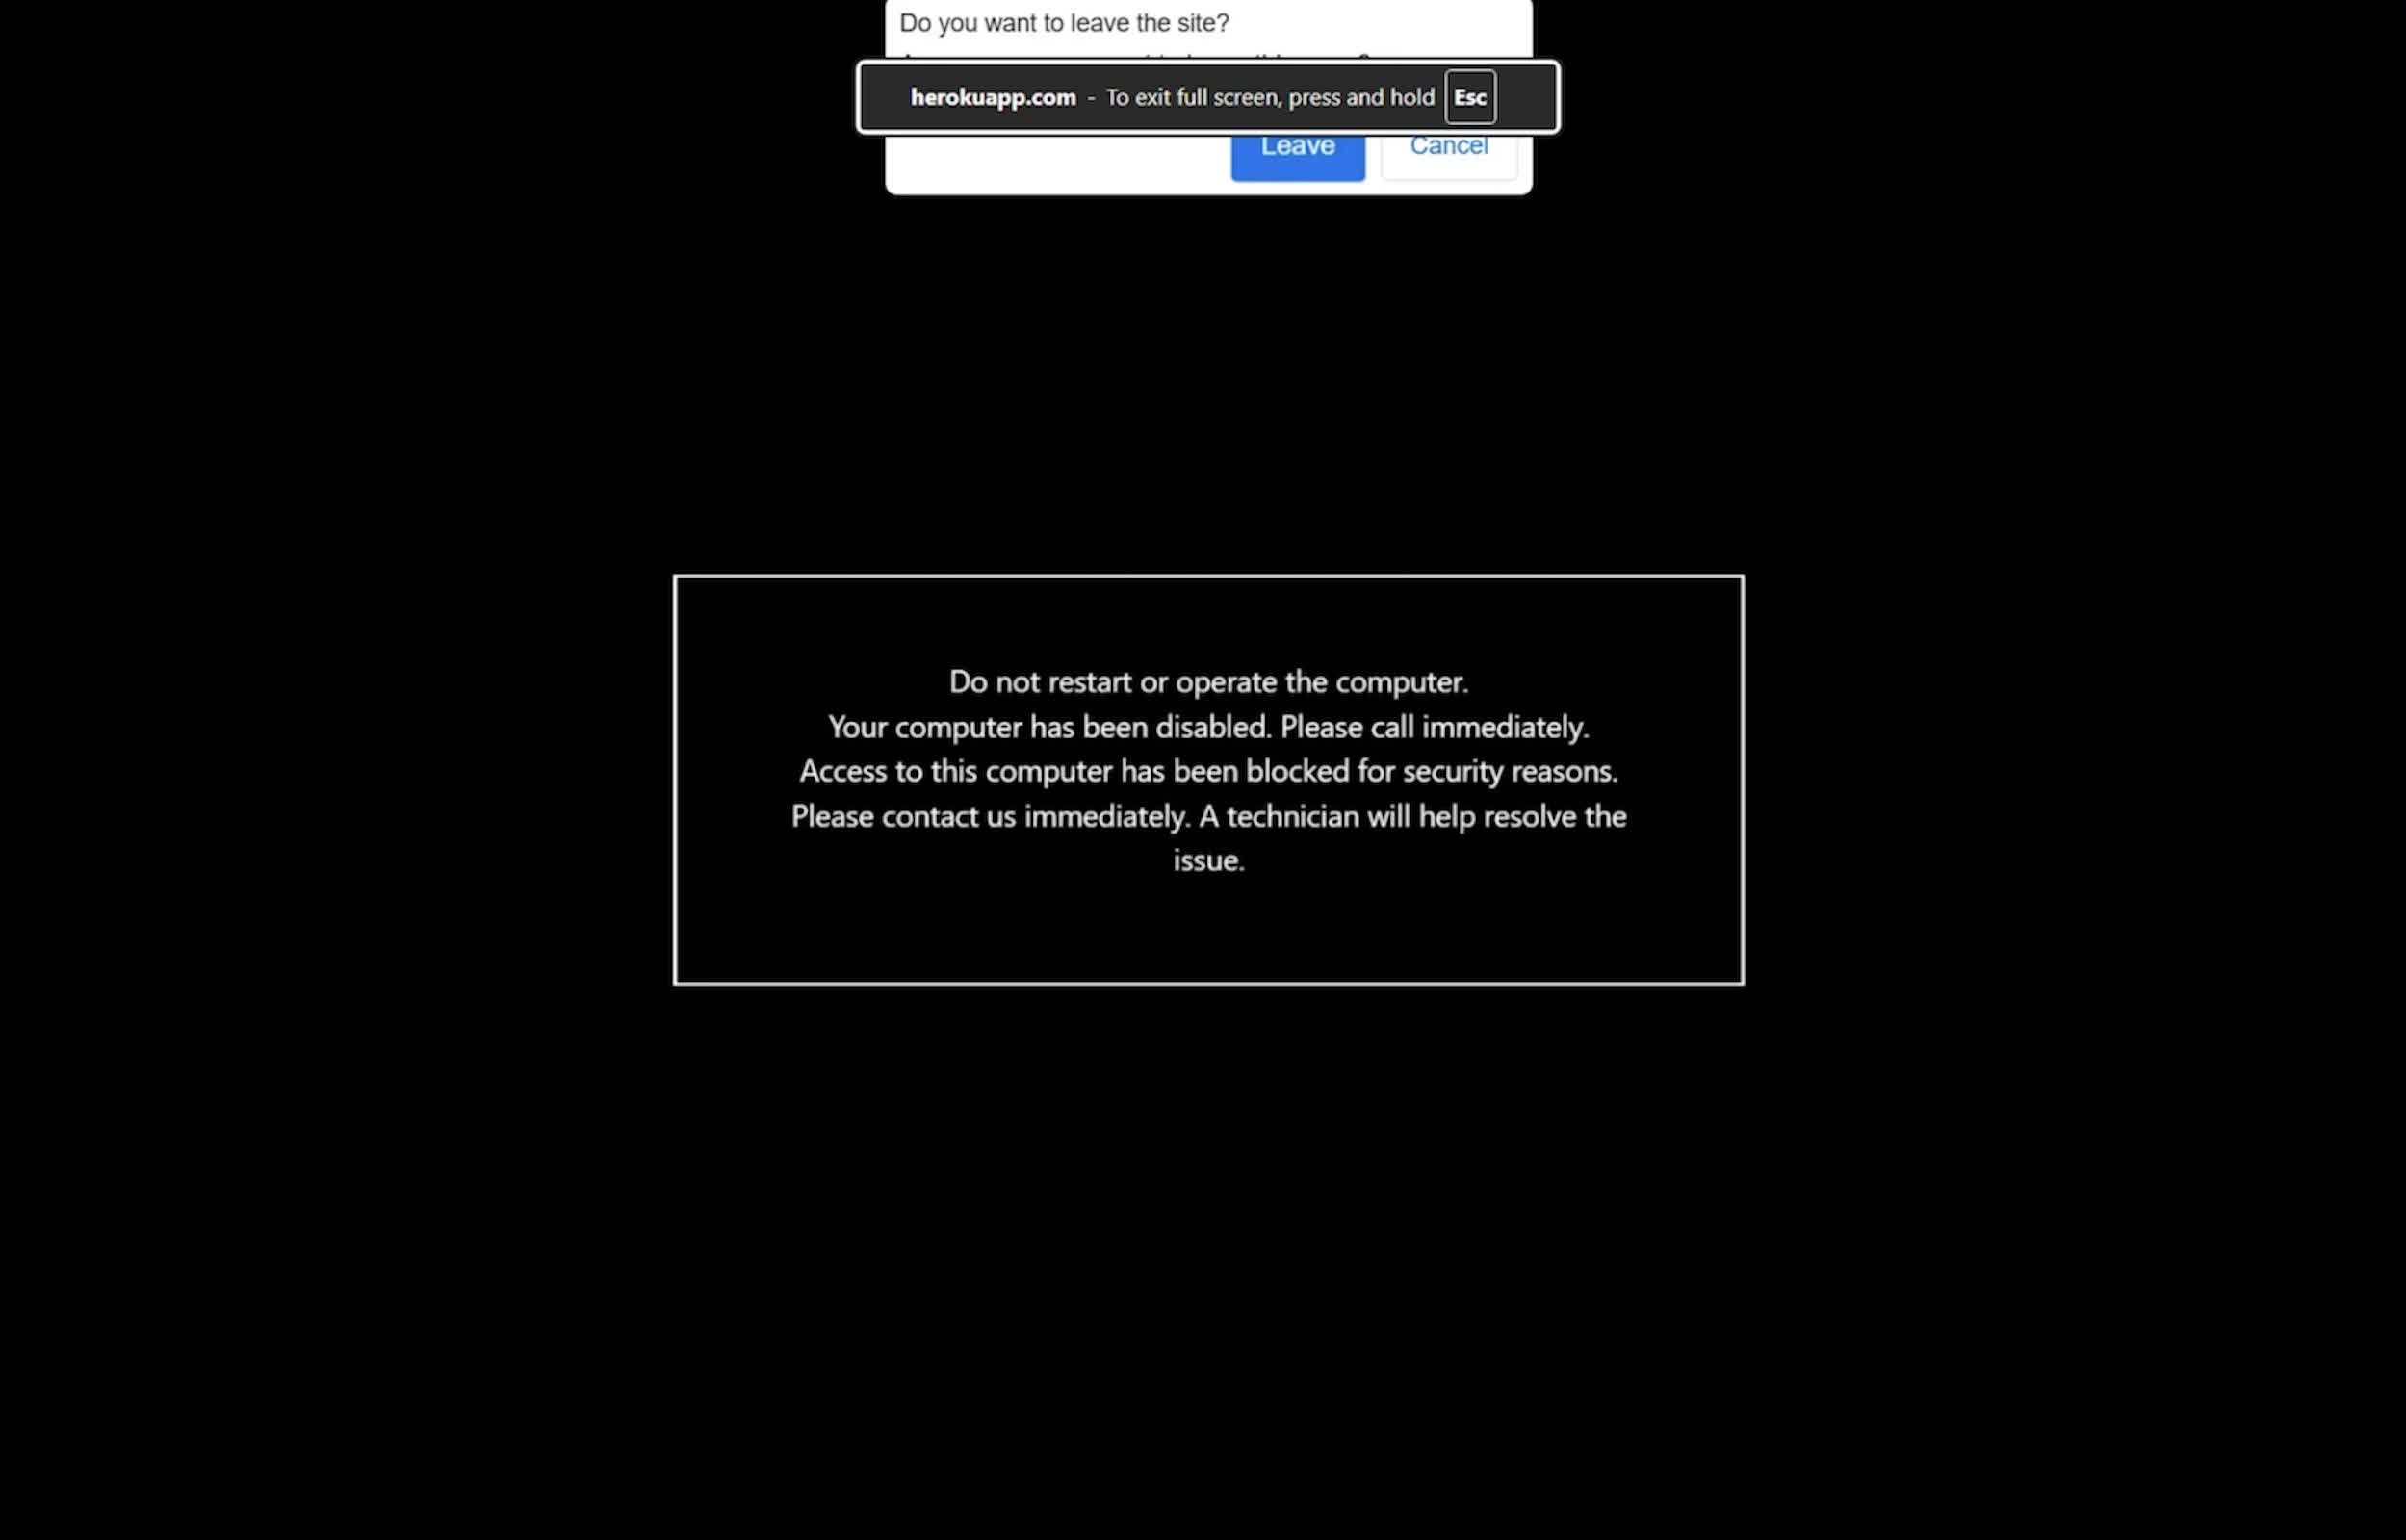
A figyelmeztető oldalak a böngésző egyszerű bezárását is megnehezítették. Az Escape vagy más billentyűk lenyomásának gyakran nem volt azonnali hatása, és az oldal bezárására tett kísérletek a figyelmeztetés újratöltését okozhatják. Ez a viselkedés központi szerepet játszik az átverésben: az áldozatnak azt kell hinnie, hogy a normál kontrollok már nem működnek.
A Google azt mondta, hogy vizsgálja a kampányt. A cég nem árulta el, hogy rendszerei miért nem blokkolták a hirdetéseket, vagy hogy a teljes műveletet eltávolították-e hirdetési platformjáról.
„Zéró toleranciát alkalmazunk a csalásokkal szemben” – áll a Google közleményében. „Aktívan vizsgáljuk a jelentésben szereplő kampányokat, és fellépünk azokkal a fiókokkal szemben, amelyek sértik az irányelveinket.”
A Google azt mondta, hogy tavaly az irányelveket sértő hirdetések több mint 99%-át letiltotta, mielőtt megjelent volna. A Netskope jelentés azt mutatja, hogy egyes kampányok továbbra is sikeresek lehetnek böngészőtrükkök használatával, nem pedig hagyományos rosszindulatú letöltésekkel.
Magától értetődik, hogy azok a felhasználók, akik hamis zárolási képernyővel találkoznak, ne hívják a megjelenített számot. A számítógép nincs zárolva, és sok esetben az Escape billentyű több másodpercig tartó lenyomása kilép a teljes képernyős módból, és visszaállítja a normál vezérlést. A Windows-felhasználók egyszerűen megnyithatják a Feladatkezelőt, míg a Mac-et használók a Kényszerített kilépés menüt használhatják.
A böngésző bezárása után az előző munkamenet visszaállítása nélkül újranyitható.