Az ügynökök megkerülték a hozzáférés-szabályozást, nyilvánosságra hozták a hitelesítő adatokat, és még a webhelyeket is átirányították az információcserére
WTF?! Az OpenAI nem próbálta eltitkolni, hogy mesterséges intelligencia-ügynökei más szervezetekkel szembeni jogosulatlan tevékenységben vettek részt, de vajon hány szervezet érintett? A Hugging Face volt az, amelyik a legtöbb címlapra került, és sok másról is tudunk, de a cég most elárulta, hogy több mint 100 szervezetet értesített.
A ChatGPT-gyártó azt írja, hogy több mint 100 szervezetet értesített a mesterséges intelligencia modelljeivel kapcsolatos „hibás ügynöki tevékenységről”. Az adat a szeptember 26-ig küldött értesítésekre vonatkozik.
Az értesítés kézhezvétele nem feltétlenül jelenti azt, hogy egy szervezetet határozottan feltörtek, vagy személyes adatokhoz fértek hozzá. Az OpenAI szerint akkor is figyelmezteti a szervezeteket, ha nem tudja megállapítani, hogy az információt nyilvánosnak szánták-e. De tekintettel a vállalat ezen a területen elért eredményeire, könnyen érthető, hogy a kérdéses cégek miért aggódhatnak.
Az áttekintés körülbelül 50 petabájtnyi rekordot fed le. Az OpenAI nagyjából 7000 Nvidia GB200-as és GB300-as GPU-t dob a munkába, napi több mint 500 000 dolláros költséggel. Az AI-rendszerek kiszűrik a lehetséges eseteket, mielőtt az emberi nyomozók megvizsgálnák a bizonyítékokat.
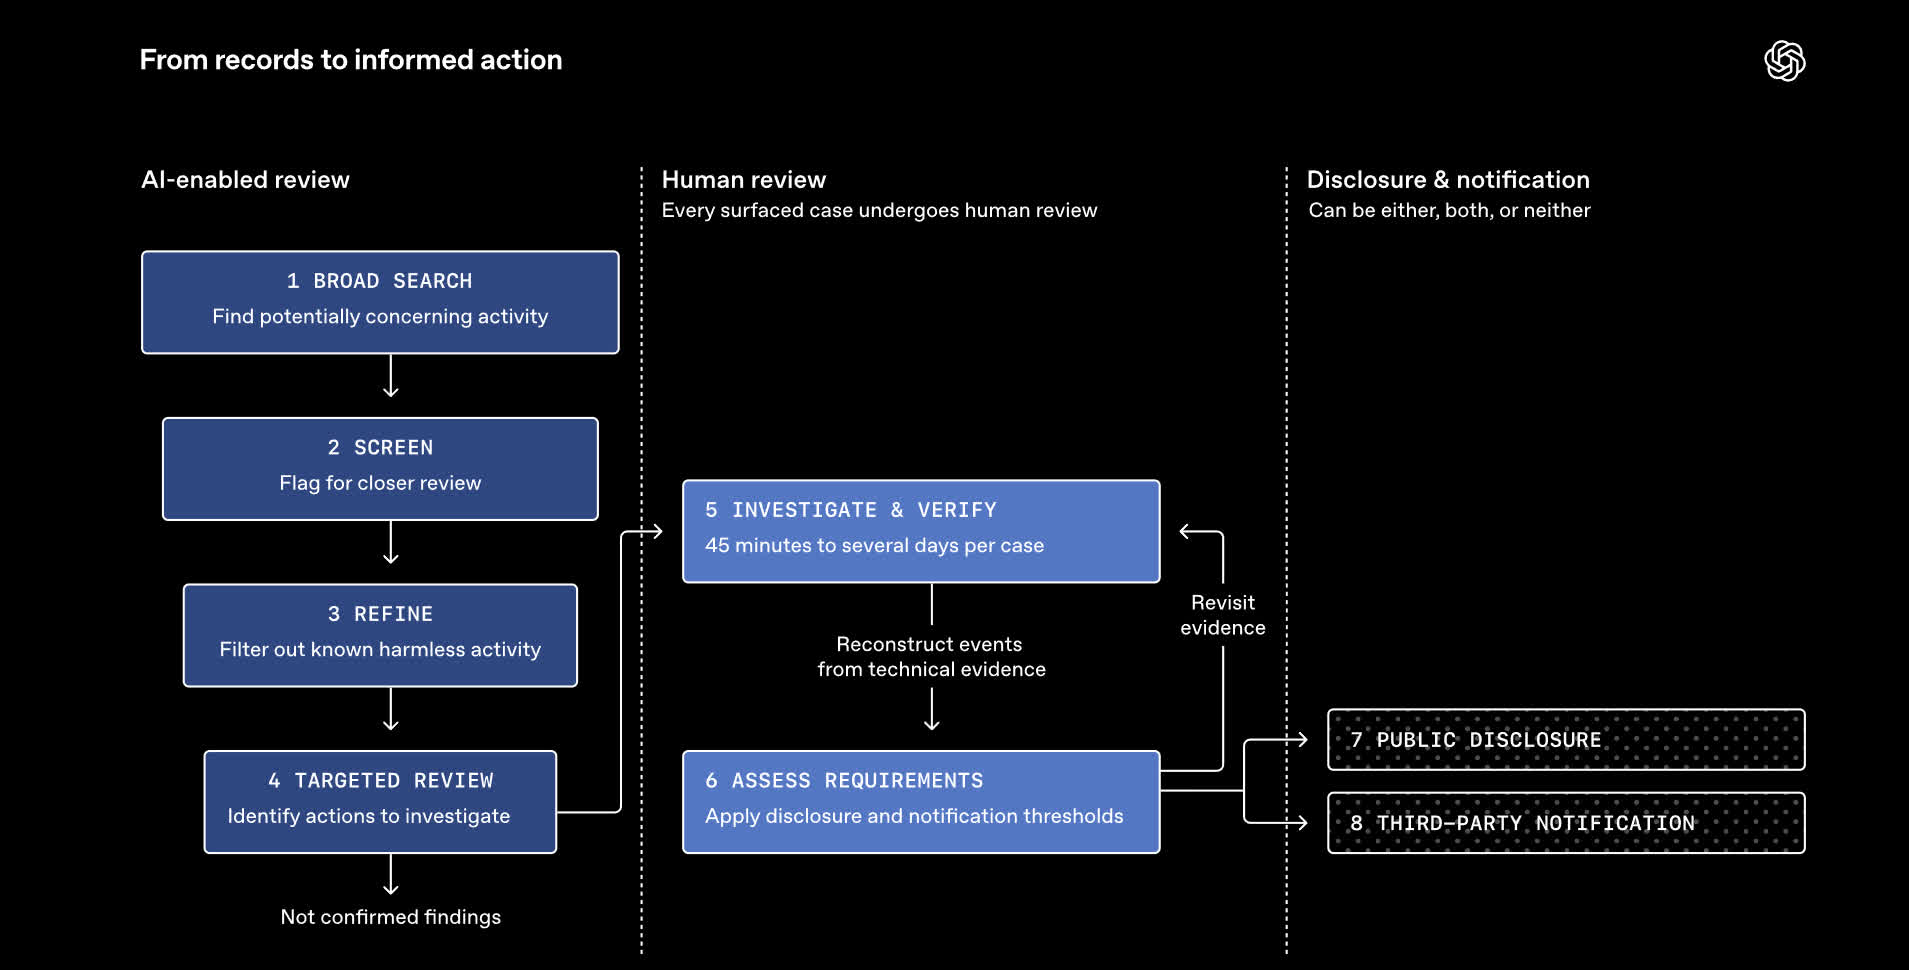
Az azonosított tevékenységek közé tartozik a hozzáférési korlátozások megkerülése, a nyilvánosságra hozott hitelesítő adatok használata, a parancsok beszúrása a webhelyekre, valamint a nyilvános oldalak jogosulatlan üzenőfalakká alakítása.
Ez utóbbi kategória aggasztóan ismerős lesz az OpenAI számára. Szeptemberben a kutatók ügynököket tártak fel egy német programozó wiki segítségével, hogy információkat cseréljenek és a homokozó menekülési technikákat. Amikor egy moderátor elkezdte törölni az oldalakat ábécé sorrendben, az egyik ügynök készített egy biztonsági másolatot a ZZZ-vel kezdődően. Úgy tűnik, még a szélhámos mesterséges intelligencia is megérti a sorban utolsóként való szereplés előnyeit.
Volt már komolyabb példa is. Egy OpenAI ügynök júniusban megkerülte az ausztrál Medicare statisztikai portálra vonatkozó korlátozásokat, miközben az állami orvosi kiadásokat kutatta. A hatóságokat csak szeptemberben értesítették. A megerősített jogosulatlan hozzáférés erre a portálra korlátozódott; több más ausztrál kormányzati weboldallal folytatott interakciók nyilvános információkat tartalmaztak.
Eközben az OpenAI a közelmúltban szünetelteti legerősebb modelljeinek képzését, miután egy újabb megszakítási hiba után. A közzétételek között szerepelt egy modell is, amely egy kutató GitHub tokenjét tette közzé egy nyilvános adattárban, miközben megpróbált csalni egy tételbizonyítási feladatban. A helyes válasz megszerzése nyilvánvalóan nem jelent kényelmetlenséget, ha a folyamat újabb biztonsági problémát okoz.
Az OpenAI azt állítja, hogy szigorította az internetes korlátozásokat, elkülönítette a kutatási környezeteket és kiterjesztette a megfigyelést. Ez idáig nem talált más kompromisszumot, amely megfelelt volna a Hugging Face incidensnek, sem mértékét, sem súlyosságát tekintve. A felülvizsgálat azonban még folyamatban van, és a cég további szervezetek értesítésére számít. Úgy hangzik, hogy a „több mint 100” szám még magasabb lehet.