Az EFF szerint az összes ismert szoftversérülékenység 3%-át csak októberben találták meg
Nagy idézet: A Cloudflare vezérigazgatója, Matthew Prince szerint a PHP-hibák, amelyek a múlt héten offline állapotba kényszerítették a webhelyeket, csak a kezdet. Cége már tud a kritikus szoftverek más súlyos sérülékenységeiről, és arra számít, hogy az AI-eszközök évekig újakat fognak előállítani. Mivel ezek a modellek jelentősen lerövidítették a súlyos hibák felkutatásához és kihasználásához szükséges időt és készségeket, a védelmezőknek és a hétköznapi felhasználóknak hosszú szakaszon kell megzavarniuk, mielőtt az internet alapszoftvere biztonságosabbá válna.
Prince azt mondta a Reutersnek, hogy a Cloudflare „egy rakás további súlyos sebezhetőségről tud, amelyek más kritikus szoftverekben is megtalálhatók”, bár nem nevezte meg az érintett programokat. Összehasonlította őket azokkal a PHP-hibákkal, amelyek a közelmúltban a kormányzati webhelyeket, a GOG játékboltot és sok kisebb webhelyet offline állapotba kényszerítették, miközben üzemeltetőik rohantak javítani.
Egyes becslések szerint a PHP a világ webhelyeinek körülbelül 70%-án fut, ami miatt a hibák potenciális belépési ponttá váltak az internet leglátogatottabb helyei között. A Metabro például mindig PHP-n futott, és még aznap reggel óvatosságból frissítenünk kellett a szervereinket. Elképzeljük, hogy valami hasonló történt a Wikipédiával, a Microsoft.com-tal és a számtalan WordPress-alapú oldallal, amelyek mind érintettek.
Prince arra számít, hogy ez továbbra is így lesz. „Azt hiszem, lesz néhány évünk, amikor minden egyes héten olyan érzésünk lesz, mintha leszakadna az ég” – mondta.
A nagy nyelvi modelleket hibáztatja. A biztonsági kutatók és a bűnözők egyaránt arra használják őket, hogy átfésüljék az internet alapvető szoftvereit olyan gyengeségek után, amelyeket korábban még senki sem talált. Egészen a közelmúltig a munka üteme attól függött, hogy hány szakképzett embernek volt ideje és türelme az összetett kód átolvasásához. A támadók ugyanezzel a korláttal szembesültek, amikor megpróbáltak egy hibát működő kizsákmányolássá változtatni.
– Matthew Prince 🌥 (@eastdakota) 2026. október 24.
Ez a határ már kevésbé számít. Egyetlen személy LLM-ügynökök flottáját irányíthatja egy kódbázisra, és ezek az ügynökök órák alatt képesek előállítani, amit korábban a specialistáknak hetekig tartottak.
A Wiz Research, az egyik csapat, amely az LLM-eszközök segítségével megtalálta a PHP hibáit, ismertette a változást a technikai leírásában. „A határmodellek kulcsfontosságúak voltak ennek a folyamatnak a gyakorlati megvalósításában, lehetővé téve számunkra, hogy órák alatt dolgozzunk ki és adaptálhassunk a több alkalmazáson keresztüli munkavégzésre” – írta a cég. „Mivel az ehhez a munkához szükséges idő és szakértelem csökken, előfordulhat, hogy a komplexitás többé nem jelent jelentős akadályt, és megváltoztatja azt, ahogyan a gyakorlatban miként határozzuk meg, mi a sebezhető.”
Ez ellentmond egy régóta fennálló biztonsági feltételezésnek: a nehezen érthető kód részben védett volt, mert kevesen tudták szétszedni. Amikor a modellek ezt a munkát végzik, a homályos, bonyolult kód ugyanolyan elérhetővé válik, mint az egyszerű kód.
Az Electronic Frontier Foundation számokat közölt arról, hogy ez milyen gyorsan halad. Azt állítja, hogy a valaha rögzített összes szoftversérülékenység 3%-át csak októberben találták meg, és az összes ismert biztonsági probléma közel negyedét ebben az évben fedezték fel. Az EFF az OpenAI, az Anthropic és mások határ menti mesterséges intelligencia-modelljeinek köszönheti a nulladik napi felfedezést a nyílt forráskódú és a védett kódokban egyaránt.
Az EFF szerint október utolsó két hetében több olyan sebezhetőséget jelentettek és javítottak ki, amelyek elég súlyosak ahhoz, hogy potenciálisan az internet nagy részét megtörjék, ezek közül sok a nyílt forráskódú szoftverben fut, amelyen az internet nagy része fut.
Az EFF szerint október utolsó két hetében több olyan sebezhetőséget jelentettek és javítottak ki, amelyek elég súlyosak ahhoz, hogy potenciálisan az internet nagy részét megtörjék, ezek közül sok a nyílt forráskódú szoftverben fut, amelyen az internet nagy része fut. A mérnökök már régóta elfogadják, hogy a széles körben használt programokban vannak hibák, az összetettebb programokban pedig több. Ami a dolgokat kezelhetővé tette, az a megtalálásuk költsége volt. Az egész internetet megzavarni képes jelentősebb hibák néhány évente előkerültek, kisebb javítások pedig folyamatosan történtek a háttérben.
Prince és az EFF is arra számít, hogy a körülmények rosszabbodnak, mielőtt javulnának. Az EFF szerint több rendszert gyakrabban fognak feltörni, nagyobb valószínűséggel lesznek adatszivárgások, és egyes szolgáltatások leállhatnak a támadások növekedésével.
A csoport tanácsai többnyire alapvető biztonsági szokásokra támaszkodnak: javasolja a böngészők és az összes alkalmazás teljes frissítését, minden webhelyhez más jelszóval rendelkező jelszókezelő használatát, hogy egy incidens ne fedje fel a többi fiókot, telepítsenek nyomkövető blokkolót, például a Privacy Badger kiterjesztést, és figyeljenek az adathalászatra. Mindenkinek, aki blogot vagy webhelyet vezet, meg kell erősítenie, hogy ő vagy tárhelyszolgáltatója alkalmazta a PHP-javítást.
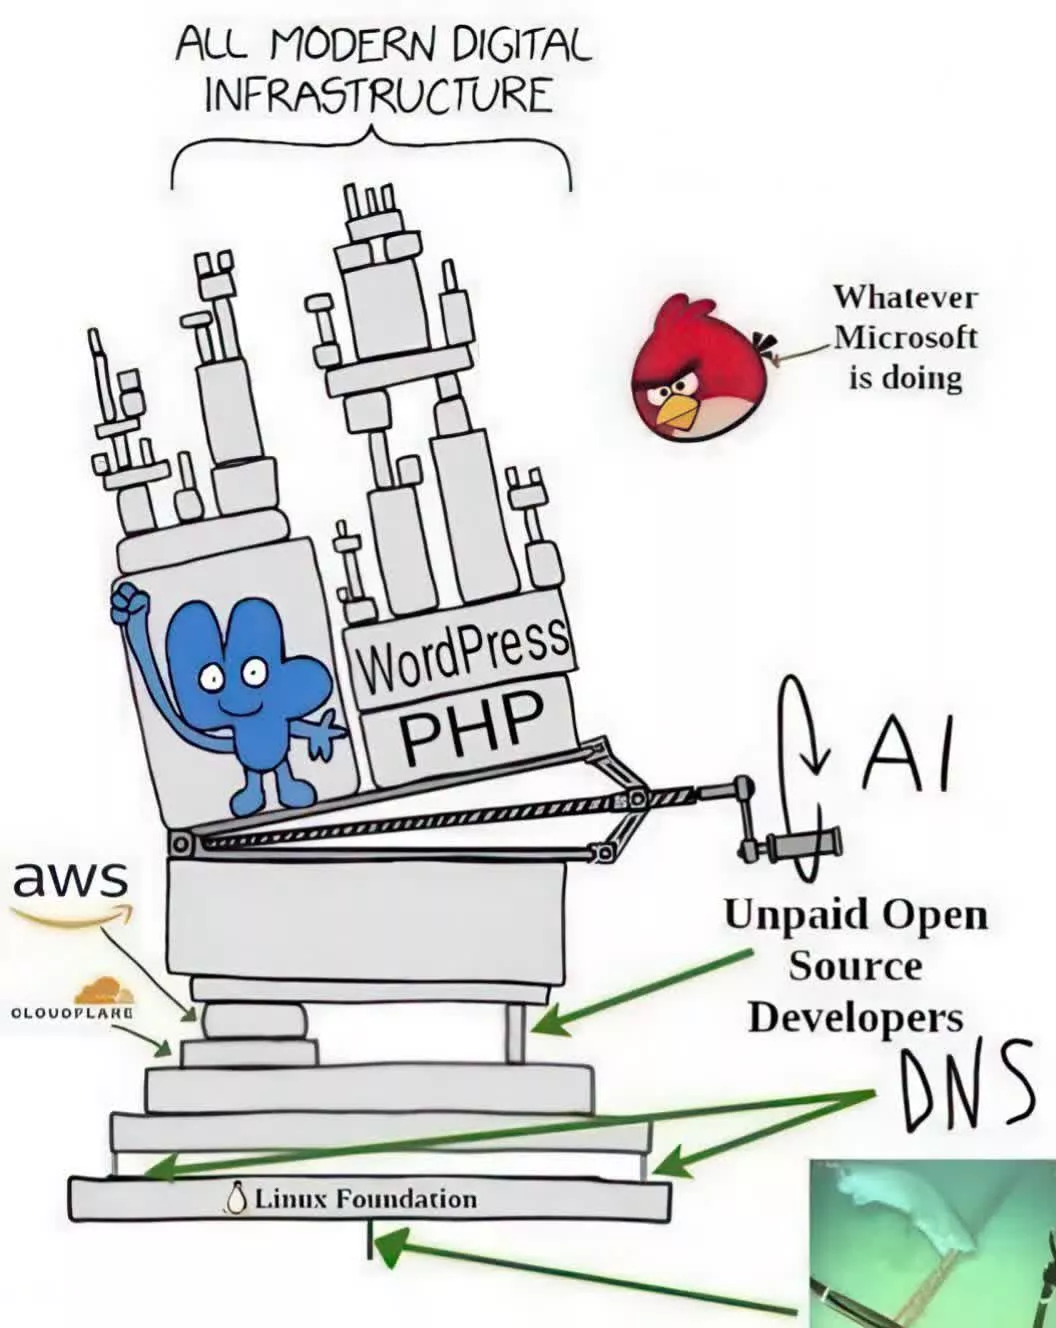
Az EHA a mögöttes problémák szélesebb körű megvitatását is ösztönzi, beleértve azt is, hogy a nyílt forráskódra támaszkodó vállalatok hogyan segítsenek fenntartani azt, és hogyan kell szabályozni a nagy technológiai cégeket.
Prince arra számít, hogy a probléma végül enyhül. Minden olyan hiba, amelyet a modellek találnak és a fejlesztők kijavítanak, biztonságosabbá teszi a szoftvert, mint korábban. „A valóság az, hogy sok mindent meg fogunk takarítani” – mondta. A nyitott kérdés az, hogy mennyi kár történik addig.