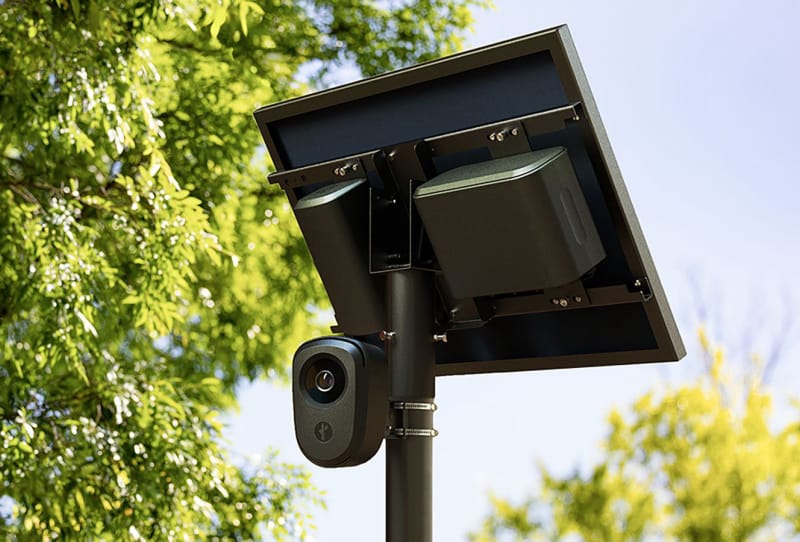
Egy újonnan feltárt Flock kamera biztonsági hibája lehetővé tette, hogy egy hacker kollektíva 1,6 millió képet és több mint 27 000 videoklipet húzzon le egyetlen automatikus rendszámfelismerő egységről, ami egyenesen ellentmond a cég többszöri állításainak, miszerint ez a fajta adatfelvétel lehetetlen.
Az incidensről a 404 Media számolt be, amely szerint a magát stegan0gramnak nevezett csoportnak sikerült fizikailag hozzáférnie egy Flock kamerához, és létrehozta a rajta tárolt dolgok „majdnem teljes másolatát”. A csoport megosztotta megállapításait a 404 Media-val és a Distributed Denial of Secrets nonprofit szervezettel, amely továbbította az anyagot a Wirednek további ellenőrzés céljából.
Amit a hackerek valójában találtak
A jelentés szerint a kinyert adatok nagyjából 50 200 azonosítható járművet tartalmaztak egy 21 napos ablakban. Úgy tűnt, hogy a régebbi felvételeket felülírták, vagy más módon nem fértek hozzá, ami arra utal, hogy a kamera csak egy gördülő ablakot őriz a közelmúltbeli tevékenységekről, nem pedig állandó archívumot.
A magánélet védelmezői számára még nagyobb gondot okoz az a megerősítés, hogy a Flock kamerái nem csak a rendszámtáblákat és a járműveket rögzítik. Nincs bizonyíték arra, hogy az arcfelismerés aktív volt volna a szóban forgó eszközön, de az egyetlen egységen ülő gyalogos és jármű képeinek hatalmas mennyisége nyilvánvaló kérdéseket vet fel azzal kapcsolatban, hogy mennyire gondosan kezelik ezeket az adatokat, miután elhagyják a kamerát.
Egy állítás, ami nem felel meg a valóságnak
A Flock kamera biztonsági hibájának lényege abban rejlik, amit a hackerek felfedeztek, amikor beleástak az eszköz Android operációs rendszerébe. Két partíciót találtak, amelyek közül az egyik „média” feliratú dekódoló kulcsot tartalmazott, amely feloldotta a hetekig tartó képeket és videókat tartalmazó tárolóterület zárolását.
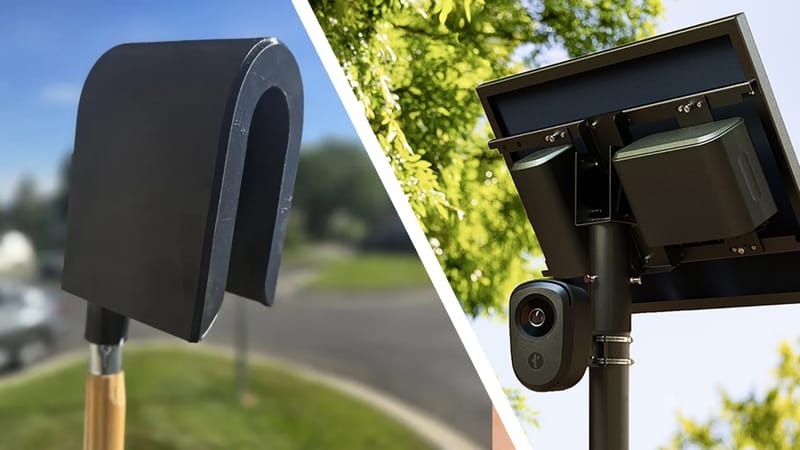
Ez egyenesen ellentmond Flock nyilvános álláspontjának. A cég korábban kijelentette, hogy a felvételeket csak rövid ideig tartják a kamerán, mielőtt feltöltik a szervereire, és a visszafejtési kulcsokat soha nem tárolják magán a hardveren. A régóta megőrzött felvételek és az eszközön található kulcsok jelenléte vagy a kamerák konfigurálásának figyelmen kívül hagyására utal, vagy a Flock által meghatározott irányelvek és a tényleges tervezés közötti hézagra.
| Flock nyilvános követelése | Amit a hackerek állítólag találtak |
|---|---|
| A felvételt rövid ideig tároltuk, majd töröltük | Akár 21 napig őrzik meg a képeket és videókat az eszközön |
| Nincsenek a kamerákon tárolt visszafejtő kulcsok | Az eszköz médiapartíciójában található visszafejtő kulcs |
| Nincs arcfelismerés használatban | Emberek észleltek, de nem erősítettek meg arcfelismerő tevékenységet |
A kontextus szempontjából ez egy alapvetően más biztonsági modell, mint a fogyasztói szintű hardverekben. Az otthoni biztonsági rendszerek, beleértve az olyan eszközöket, mint a fogyasztói megfigyelő kamerák, mint például a Reolink’s Duo 3V, a helyi tárolással és titkosítással kapcsolatos egyértelműbb elvárások köré épülnek, mivel a vásárlók úgy döntenek, hogy saját ingatlanukra telepítik őket. Ezzel szemben a Flock kameráit széles körben telepítik a közutakra a rendőri szervek és a helyi önkormányzatok, gyakran anélkül, hogy a rögzített személyek ugyanolyan szintű ellenőrzést végeznének.
Már ostrom alatt álló társaság
Ez nem elszigetelt fejfájás Flock számára. A cég az elmúlt hónapokban folyamatosan negatív lefedettségekkel szembesült azzal kapcsolatban, hogy hogyan használják az automatikus rendszámfelismerő hálózatát, ki férhet hozzá az általa gyűjtött adatokhoz, és mennyire átlátható ez a hozzáférés. A kameráit célzó vandalizmus már annyira elterjedt, hogy közvetlenül a Wirednek nyilatkozó alkalmazottak vetették fel rá.
Úgy tűnik, ez a nyomás a vállalaton belül is megjelenik. A Flock önkéntes szétválási programot nyitott, amely nagylelkű végkielégítést kínál a távozni kívánó alkalmazottaknak, a jelentkezéseket október 2-ig lehet benyújtani, a határozatokat pedig október 9-én kell meghozni. A Wirednek névtelenül nyilatkozó, a programot ismerő emberek azt javasolták, hogy a Flock nagyjából 1500 alkalmazottjának jelentős része elfogadja az ajánlatot.
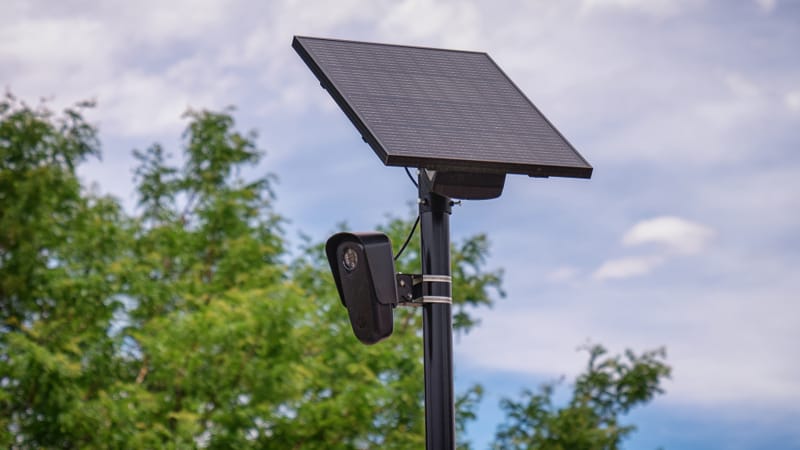
A Flock saját vezérigazgatója augusztusban elismerte a feszültséget, és elmondta az All-In podcastnak, hogy a belső morál vált a legnagyobb veszteséggé a vállalat kameráival szembeni növekvő visszhangnak. Egy alkalmazott nyersen fogalmazott a Wirednek, mondván, hogy a Flock hardverét célzó vandalizmus mértéke egyértelművé tette, hogy „az írás a falon van”.
Mit jelent ez az adatvédelem és az ipar számára
A nagyobb probléma itt túlmutat egy rosszul konfigurált kamerán. A Flock arra építette üzleti tevékenységét, hogy meggyőzze a rendőrséget, a városi tanácsokat és a környékbeli csoportokat, hogy hálózata elég biztonságos ahhoz, hogy indokolja a közutak általános felügyeletét. Egy ilyen léptékű Flock-kamera biztonsági hiba, amelyet két elismert üzlet egymástól függetlenül ellenőriz, aláássa ezt a hangot abban a pillanatban, amikor a cég a legkevésbé engedheti meg magának.
Ez egy szélesebb mintához is illeszkedik, ahol a feltörő csoportok sokkal érzékenyebb anyagokat gyűjtenek ki, mint azt a vállalatok várják, olyan incidenseket visszhangozva, mint például a kivágott GTA 5 és GTA 6 fájlok kiszivárogtatása, ahol az igazán biztonságos belső feltételezések tévesnek bizonyultak. A Flock létesítmény közelében élő lakosok számára a gyakorlati megoldás egyszerű: a vállalat garanciái arra vonatkozóan, hogy a felvételeket milyen rövid ideig tárolják, és milyen szorosan zárják le, nem biztos, hogy megfelelnek a valós világnak. A Flock Safety-vel kötött új szerződéseket mérlegelő helyi önkormányzatok most friss, konkrét bizonyítékokkal rendelkeznek, amelyek figyelembe veszik ezt a döntést, ahelyett, hogy kizárólag a vállalat saját állításaira hagyatkoznának arról, hogyan viselkedik a hardver a területen.