Az InjectEave támadást 11 eszközön tesztelték, köztük a Sony, az Apple, a HP és a Philips fejhallgatóin.
A nagy kép: Hongkongi kutatók olyan technikát fejlesztettek ki, amely befecskendezett rádiójelek segítségével hang- és egyéb információkat von ki a fejhallgatókból, telefonokból és intelligens otthoni eszközökből. Az InjectEave elnevezésű módszer olyan analóg alkatrészeket céloz meg, amelyek túl gyenge jeleket szivárogtatnak ki ahhoz, hogy a hagyományos elektromágneses lehallgatással rögzítsék. A tesztelés során a kutatók érthető fejhallgató hangot találtak 30 méteres távolságból, beleértve a falakat is.
A kutatás a guangzhoui Hongkongi Tudományos és Technológiai Egyetemtől és a Hongkongi Politechnikai Egyetemtől származik. A csapat a USENIX Security 2026 kiállításon mutatta be „Injektált és kiszivárgott: Aktív oldalcsatorna-szivárgás előidézése elektromágneses befecskendezés és hardver nemlinearitás segítségével” című tanulmányát.
A hagyományos elektromágneses oldalcsatornás támadások az elektronika által kibocsátott sugárzás passzív összegyűjtésén alapulnak. Ez gyakran nehéz hanggal, mivel az alacsony frekvenciájú jelek gyenge sugárzást produkálnak, amelyek könnyen elvesznek a háttérzajban.
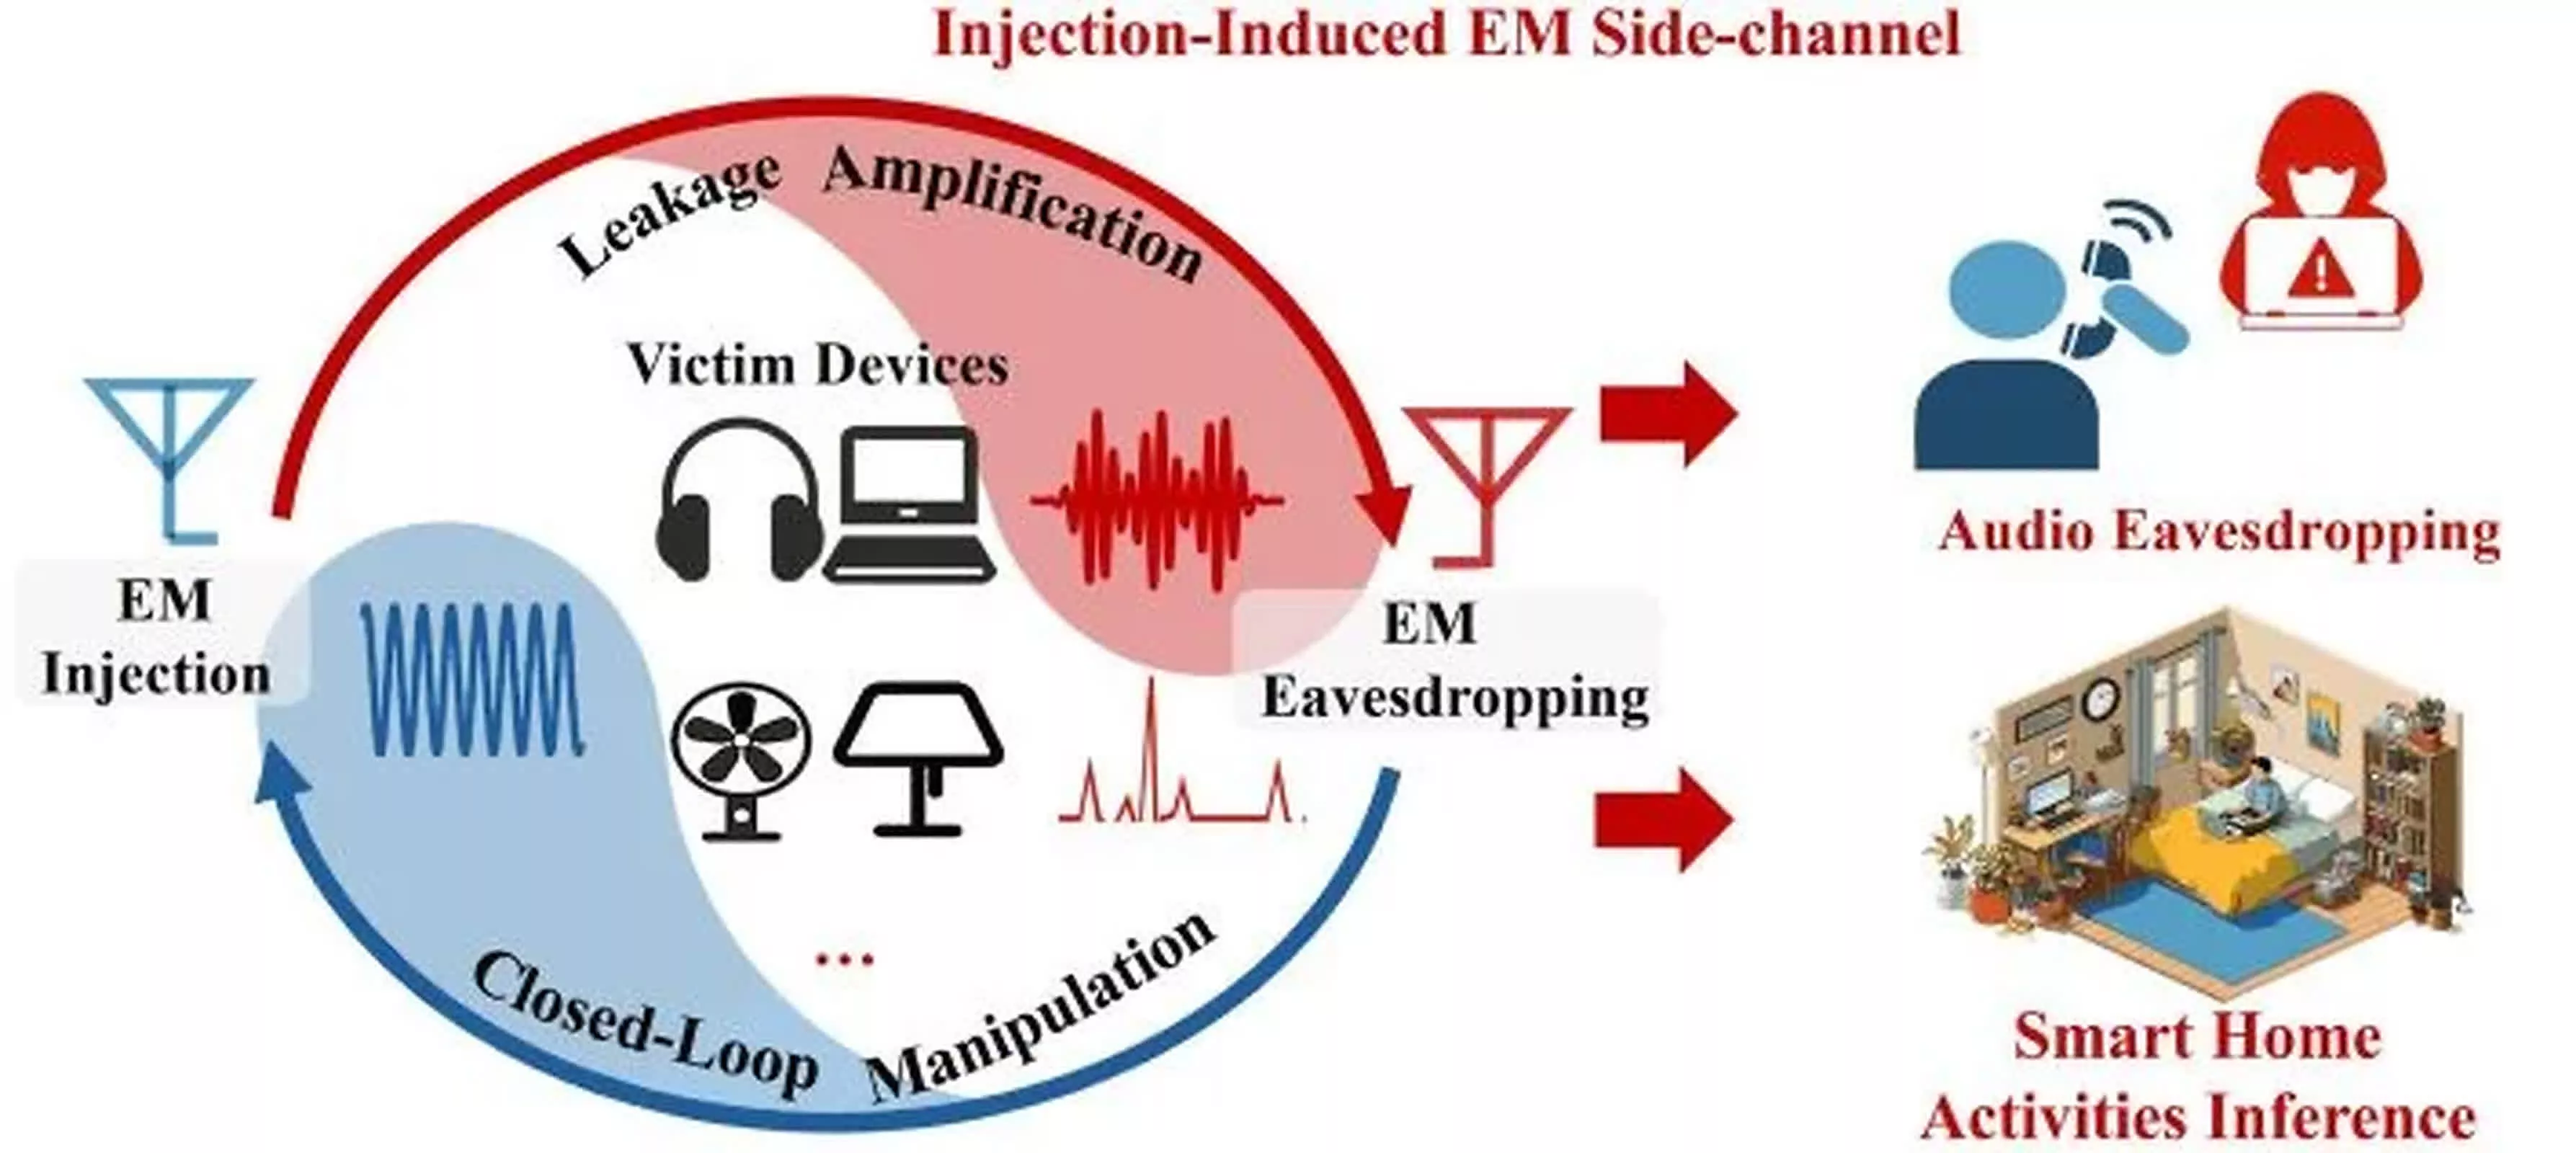
Az InjectEave más utat választ. A támadó elektromágneses jelet továbbít egy eszköz felé 0 MHz és 9 MHz közötti frekvencián. A kutatók nem hozták nyilvánosságra a támadáshoz szükséges pontos beállításokat.
A beinjektált jel kölcsönhatásba lép a készülék belsejében lévő nemlineáris részekkel, beleértve az erősítőket, analóg-digitális átalakítókat, teljesítmény-átalakítókat és kapcsoló MOSFET-eket. Ezek az alkatrészek keverhetik a befecskendezett RF jelet hanggal vagy más alacsony frekvenciájú tevékenységgel. A készülék ezután egy módosított jelet bocsát ki, amelyet a közeli rádióberendezések fel tudnak venni és elemezni tudnak.
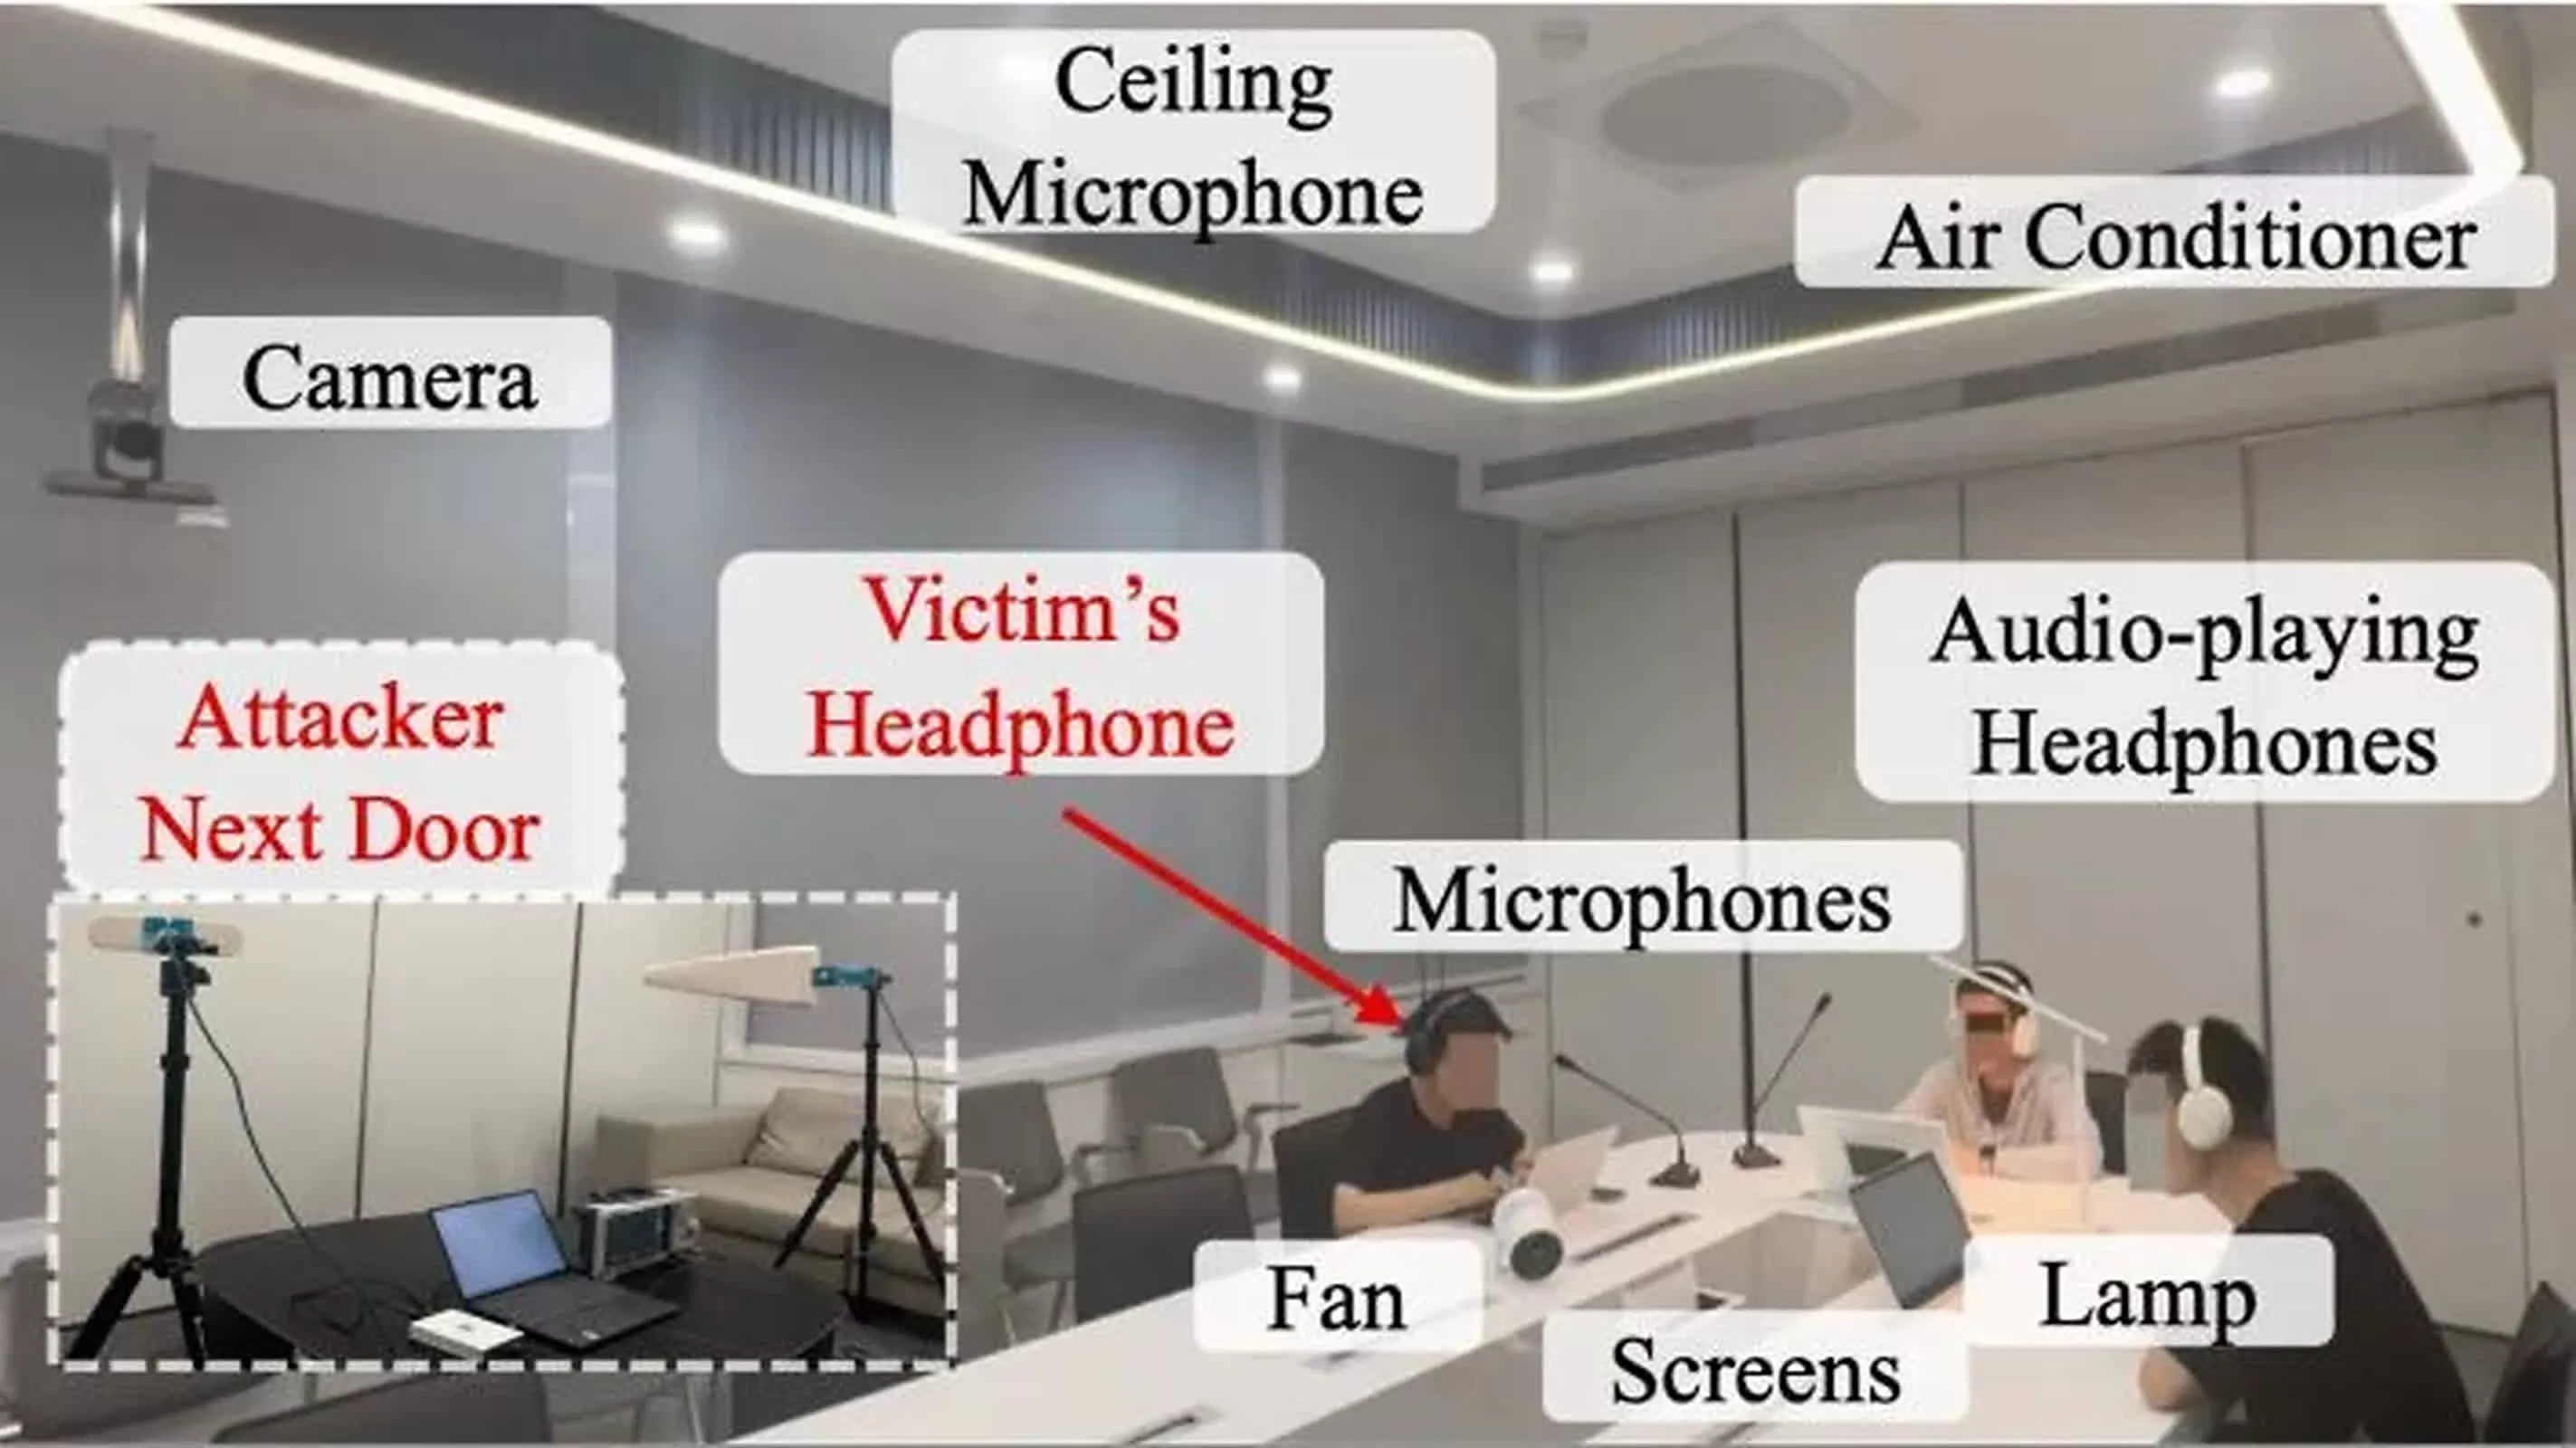
A kutatók USRP B210 szoftverrel definiált rádiót, antennákat, Siglent SSA3075X Plus spektrumanalizátort és laptopot használtak. Néhány tesztben RF teljesítményerősítőt is használtak a hatótávolság növelésére.
A csapat 11 kereskedelmi terméket tesztelt. Volt köztük Sony ZX110AP vezetékes fejhallgató, Apple fülhallgató, UGreen MAX2 fejhallgató, Philips TAH2020 fejhallgató, HP H231R fejhallgató és egy Flyingvoice P23GW VoIP telefon. A kutatók tesztelték az Oidire és a Xiaomi intelligens rajongóit, valamint a Jingzao és a Xiaomi lámpáit is.
A lap szerint a legtöbb teszt két méternél nagyobb távolságban működött, beleértve a falakat is. Az eszközspecifikus hatótávolság általában egy és hat méter között volt. Egy rádiófrekvenciás erősítővel a kutatók érthető fejhallgató hangot állítottak vissza akár 30 méterről.
„Új projektünk, az InjectEave megmutatja, hogy az RF jelek információszivárgást indukálhatnak a mindennapi fejhallgatókból, lehetővé téve a támadók számára, hogy akár 30 méteres távolságból, akár falakon keresztül is visszanyerjék a fejhallgató hangját” – mondta Yan Long, a guangzhoui HKUST adjunktusa a The Registernek küldött e-mailben.
Long szerint a kutatók megerősítették a problémát többek között a Sony, a HP és a Philips készülékeiben.
A csapat olyan forgatókönyveket is tesztelt, amelyek egy bőröndbe, a szállodai szoba fala mögé vagy az irodabútorok belsejébe rejtett berendezéseket tartalmaztak. A kísérletek azt sugallják, hogy a támadást laboratóriumon kívül is végrehajthatják, bár ehhez még mindig szükség van a közeli rádióberendezésekre és annak ismeretére, hogy egy adott eszköz hogyan reagál a befecskendezett jelre.
A fejhallgató és a telefon a legnyilvánvalóbb célpont, mert magánbeszélgetéseket folytathatnak. De a technika otthoni vagy irodai tevékenységet is feltárhat. Az intelligens lámpákkal és ventilátorokkal a csapat azt mondta, hogy rögzítheti a vezérlőjeleket és az energiahasználati mintákat, amelyek jelezhetik az eszközök használatát.
A kutatók szerint a hagyományos digitális védelmek nem állítják meg az InjectEave-et, mert a szivárgás az analóg hardverútvonalon történik, nem pedig a titkosított adatokban vagy szoftverekben.
„Az InjectEave immunis az olyan digitális védelemre, mint a titkosítás, a maszkolás és a véletlenszerű besorolás, mivel a szivárgás az analóg útból származik” – írták a kutatók.
Azt mondták, az árnyékolás, a szűrés és a csavart érpárú vezetékek csökkenthetik a sérülékeny alkatrészeket elérő rádiófrekvenciás energia mennyiségét. Ezek az intézkedések megnehezíthetik a támadás végrehajtását, de a kutatók szerint nem garantálják a védelmet.