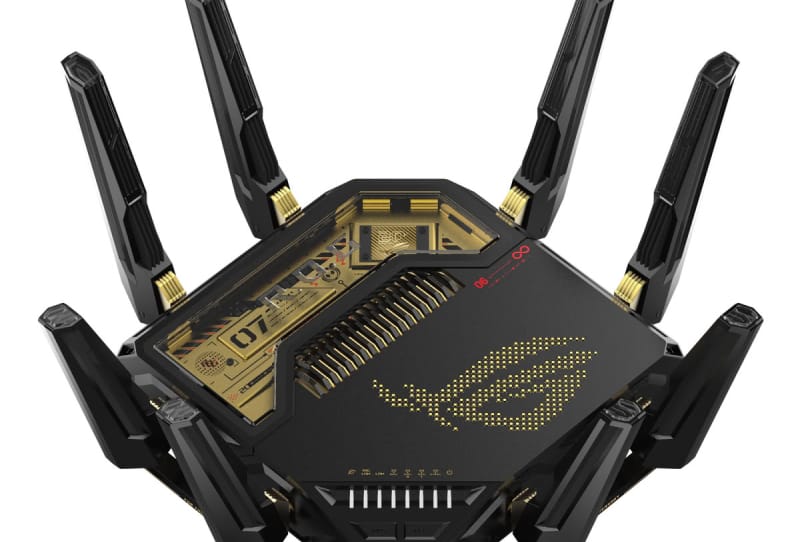
Az ASUS kiadott egy sürgős ASUS Wi-Fi 7 firmware-frissítést, hogy bezárjon egy kritikus biztonsági rést, amely lehetővé teszi a támadók számára, hogy jelszó nélkül átvehessék az érintett útválasztók feletti teljes irányítást. Az ASUS által nem megfelelő hitelesítési sebezhetőségként leírt hiba a 3.0.0.6_102 firmware sorozatban található, amely a legújabb Wi-Fi 7 router modelleken fut, és a tulajdonosoknak azt mondják, hogy azonnal javítsák ki.
Kulcs elvitelek
- ✓Az ASUS sürgősségi firmware-javítást nyújtott be a Wi-Fi 7 útválasztói nem megfelelő hitelesítési hibája miatt.
- ✓A hiba lehetővé tette, hogy egy közeli hálózaton egy hitelesítés nélküli támadó jelszó nélkül teljes adminisztrátori hozzáférést kapjon.
- ✓Csak a 3.0.0.6_102 firmware-sorozatot futtató útválasztókat érinti.
- ✓Az ASUS azt javasolja, hogy tiltsa le a WAN távoli hozzáférést, és használjon erős, egyedi jelszavakat, ha a frissítés még nem lehetséges.
- ✓A javítás telepítése után teljes újraindítás szükséges a lyuk teljes bezárásához.
Az ASUS hivatalos biztonsági tanácsa szerint a szomszédos hálózaton lévő nem hitelesített támadó kihasználhatja a hibát a bejelentkezési ellenőrzések teljes megkerülésére, és teljes rendszergazdai hozzáférést kaphat az útválasztóhoz. Ez azt jelenti, hogy valaki a Wi-Fi-jel hatókörén belül, nem pedig bárki a nyílt interneten, potenciálisan átveheti az otthoni vagy kis irodai hálózat közepén elhelyezkedő eszközt, nincs szükség hitelesítő adatokra.
Amit az ASUS Wi-Fi 7 firmware-frissítése valójában javít
A „szomszédos hálózat” követelménye valamelyest csökkenti a fenyegetést. A támadónak általában az útválasztó vezeték nélküli jelének fizikai hatótávolságán belül kell lennie, vagy már csatlakoznia kell ugyanahhoz a helyi hálózati szegmenshez, ahelyett, hogy a világ bármely pontjáról távolról célozná meg az eszközt. Ez kizárja a tömeges internetes kizsákmányolás legrosszabb forgatókönyvét.
Ennek ellenére a biztonsági kutatók következetesen a hálózati eszközök hitelesítési megkerülési hibáit a legsúlyosabb hibák közé sorolják. Az útválasztó vezérli a DNS-beállításokat, a porttovábbítást, a csatlakoztatott eszközök listáit, és gyakran VPN-végpontként vagy intelligens otthoni hubként is funkcionál. A jelszó nélküli teljes adminisztrátori hozzáférés lehetővé teszi a támadó számára, hogy átirányítsa a forgalmat, leskelje a csatlakoztatott eszközöket, vagy tartós rosszindulatú programokat telepítsen a hálózat átjárójára.
Mely útválasztókat érinti, és hogyan kell frissíteni
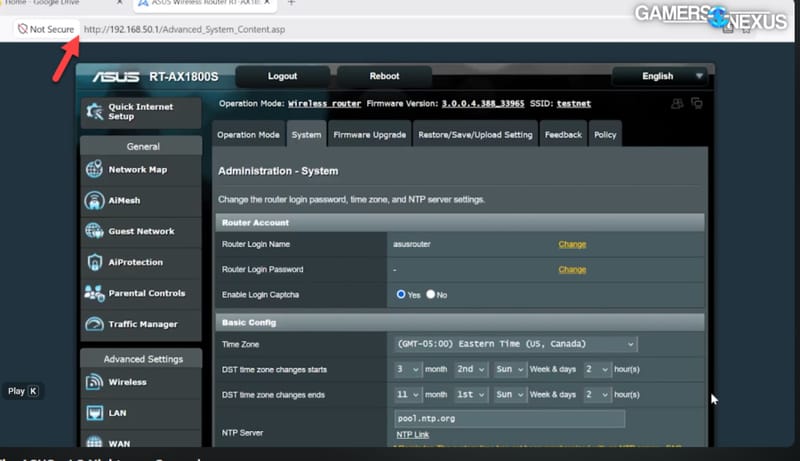
A sérülékenység az ASUS jelenlegi, 3.0.0.6_102 firmware-ágat futtató Wi-Fi 7 útválasztójára jellemző. A tulajdonosok az útválasztó webes adminisztrációs portáljáról ellenőrizhetik a telepített firmware-verziót, amely a legtöbb esetben magát a frissítést is kezeli. Az ASUS ugyanerre a felületre építette be az automatikus frissítésészlelést, így sok útválasztónak képesnek kell lennie a javítás lekérésére és telepítésére további lépések nélkül.
Mindenki számára, aki a manuális megközelítést részesíti előnyben, vagy akinek az útválasztója nem veszi fel automatikusan a frissítést, az ASUS közvetlenül elérhetővé tette a javított firmware fájlokat a hivatalos támogatási webhelyén, az érintett modellekre vonatkozó teljes tanácsokkal együtt. A Wi-Fi 7 termékcsalád szélesebb termékleírásai az ASUS Wi-Fi router termékoldalain is megtalálhatók. Bárki, aki használja a firmware-frissítéseket és az AiMesh beállítást is kezelő ASUS Router alkalmazást, ott is látnia kell a frissítést, így az egyik egyszerűbb módja az eszköz védettségének ellenőrzésének.
Ideiglenes enyhítések, ha a javítás még nem lehetséges
Nem minden háztartás vagy vállalkozás tudja azonnal felvillantani az új firmware-t, különösen a felügyelt környezetekben, ahol a változtatásokat először tesztelni kell. Ezekre az esetekre az ASUS számos átmeneti intézkedést határozott meg az expozíció csökkentésére a frissítés alkalmazásáig.
- Teljesen tiltsa le a távoli hozzáférést a WAN oldalról, így az adminisztrációs felület csak a helyi hálózaton már meglévő megbízható eszközökről érhető el.
- Állítson be egy erős, egyedi rendszergazdai jelszót és egy külön erős Wi-Fi-jelszót, így elkerülheti, hogy más fiókokból bármit újra felhasználjanak.
- Tartsa szemmel a csatlakoztatott eszközöket, és távolítson el minden fel nem ismert dolgot a hálózatról.
- Tekintse át és vonja vissza az ASUS kísérőalkalmazáshoz kapcsolódó ismeretlen munkameneteket.
- A firmware-frissítés telepítése után hajtsa végre az útválasztó teljes újraindítását, mivel a javítás teljes alkalmazásához újra kell indítani.
E lépések egyike sem helyettesíti a tényleges javítás telepítését, de együtt jelentős mértékben csökkentik azt az ablakot, amellyel a támadónak dolgoznia kell.
Miért számít ez egy firmware-kiadáson túl?
A Wi-Fi 7 útválasztók még mindig viszonylag újak a piacon, és az ASUS azon agresszívebb gyártók közé tartozott, akik a szabványt a főbb otthonokba terjesztik az ASUS legújabb Wi-Fi 8 útválasztójának bevezetése mellett, valamint a riválisok, például a TP-Link folyamatos nyomása a saját következő generációs útválasztóinak bevezetése mellett. A gyorsabb szabványok támogatására épített újabb firmware-veremek több kódot is jelentenek, és a több kód általában több lehetőséget jelent az ilyen jellegű hibáknak, hogy átcsúszjanak az indítás előtt.
Nem ez az első alkalom, hogy egy routergyártónak ki kell javítania egy hitelesítési hibát, és nem is ez lesz az utolsó. Ami miatt érdemes erre a konkrét esetre odafigyelni, az az, hogy milyen kevésre volt szüksége egy támadónak: nincs lopott jelszó, nincs adathalász e-mail, csak a hálózat közelsége és a hiba ismerete. Pontosan ez a kombináció az oka annak, hogy az ehhez hasonló biztonsági figyelmeztetéseket kritikusnak, nem pedig pusztán fontosnak minősítik, és ezért az ASUS minden érintett tulajdonost arra ösztönöz, hogy a várakozás helyett cselekedjenek.
Gyakran ismételt kérdések
Mely ASUS útválasztókat érinti ez a biztonsági rés?
A hiba az ASUS jelenlegi, 3.0.0.6_102 firmware-sorozatot futtató Wi-Fi 7 útválasztó modelljeit érinti. A tulajdonosoknak ellenőrizniük kell firmware-verziójukat az útválasztó adminisztrációs portálján, hogy megbizonyosodjanak arról, hogy eszközüknek szüksége van-e a frissítésre.
Csatlakoznom kell a Wi-Fi-hez, hogy valaki kihasználhassa ezt a hibát?
A támadónak egy szomszédos hálózaton kell lennie, ami általában az útválasztó vezeték nélküli jelének hatókörén belül, vagy már ugyanabban a helyi hálózati szegmensben kell, hogy legyen, ahelyett, hogy pusztán az interneten keresztül támadna.
Mi a teendő, ha nem tudom azonnal frissíteni az útválasztó firmware-jét?
Tiltsa le a távoli WAN-hozzáférést az adminisztrátori felülethez, állítson be erős egyedi jelszavakat mind az útválasztó bejelentkezéséhez, mind a Wi-Fi hálózathoz, és figyelje szorosan a csatlakoztatott eszközöket, amíg a javítást fel nem lehet telepíteni.
Szükséges a router újraindítása a frissítés telepítése után?
Igen. Az ASUS javasolja a rendszer teljes újraindítását az új firmware felvillantása után, hogy biztosítsa a javítás megfelelő alkalmazását és a sebezhetőség teljes bezárását.